Thomas Hogeling beschouwt wekelijks de publieke opinie. Wat wordt er gezegd en vooral niet gezegd? Deze week: polemiek op links.
Pinarello-Q36.5’s Camprubi and Gloag floored in crash
‘Things like this shouldn’t happen,’ says British rider
Tom Pidcock has admitted he almost quit the Tre Valli Varesine in a rage after a police motorcyclist drove into the peloton and struck two of his Pinarello Q36.5 teammates.
Speaking after the race, in which he finished second, Pidcock said: “A police motorbike was going the wrong way down the course and crashed into two of our guys. I wanted to stop racing myself. I was mad. The guys all riding in front of me – for me – and two of them on the floor.”
Continue reading...Back end of 2027-28 season likely to be ‘challenging’
Fixture contestion a growing area of concern
The Women’s Super League will face major disruption next season due to by the Club World Cup, with Arsenal and Chelsea likely to be absent from domestic competition for up to a month.
The Guardian revealed last week that the inaugural Women’s Club World Cup is set to be awarded to the United States, with transatlantic travel to cause additional problems for European sides, while the proposed dates of 5-30 January will clash directly with the WSL.
Continue reading...Interior minister says use of grenades has been stopped ‘until we know what happened’ as protests across France continue
France is suspending the use of stun grenades by police at high-school demonstrations, the interior minister has said, amid mounting accusations of police brutality during a fortnight of protests marred by often violent clashes that have injured hundreds.
Laurent Nuñez told RTL radio on Wednesday that he had ordered a temporary halt to the use of the grenades “in the context of the high-school students’ movement” after a 15-year-old lost a hand during a protest in Lens, northern Fance, on Monday.
Continue reading...After a windier road than expected, Paramount and Warner are now one, under the banner of Skydance, and the film industry is set for a shake-up
Hollywood’s big five have officially become the big four. Following a twist-filled saga that saw century-old studio Warner Bros nearly acquired by streaming giant Netflix, only to be outbid by Paramount owners Skydance, the company led by billionaire scion David Ellison, then faced with legal opposition that ultimately crumbled, Warner Bros and Paramount are officially under the same corporate roof. They’re divisions of Skydance, which joins Sony, Disney and Universal as the remaining major-studio players in Hollywood.
The merger goes beyond film production. Eventually, the streaming services HBO Max and Paramount+ will merge into a single entity, though a timeline has not been disclosed. The television channels HBO, Showtime, CBS, MTV, Comedy Central, Cartoon Network, Nickelodeon, TNT, TBS and CNN are among many now owned by a single corporation. The presence of CNN on that list has brought particular scrutiny, given the post-Skydance meddling with the once-respected CBS News, resulting in a rocky stewardship from Bari Weiss, who has overseen a dip in both ratings and prestige for the flagship program 60 Minutes. Weiss isn’t expected to add CNN to her purview; current chair Mark Thompson will remain in place for now, and Skydance has insisted that CNN will remain editorially independent. But given Ellison’s chumminess with Donald Trump, who has long ranted incoherently about CNN’s supposed biases, the presence of an oversight board with Ellison appointees has been cold comfort.
Continue reading...What makes someone pick up a camera at a young age, and what can their images tell us? A new book and show explore why a child’s first photo could be as formative as their first record
What was the first photograph you took? Though most of us use cameraphones every day, few think about how the habit started or even why we choose the pictures we keep. Photography is one of the most popular hobbies in the world, typically picked up in childhood, but its impact – particularly pre-smartphone and digital imagery – has not been much studied. This lapse fascinates Annebella Pollen, professor of visual and material culture at the University of Brighton.
“My generation is used to being asked: ‘What was the first record you bought?’ Music is seen as a key part of identity formation, but what if something similar crystallises when we handle a camera?” she asks. “I certainly remember my first photos, because they coincided with me falling in love, as a 10-year-old, with a beautiful boy at school. I pursued him with my camera.”
Continue reading...De verdachte heeft zich schuldig gemaakt aan oplichting van de NS en zo de beschikking gekregen over een groot geldbedrag van bijna 1,5 ton. Aldus een recent vonnis uit Utrecht. De truc? Met een script OV-chipkaarten met ongeclaimde compensaties zoeken en die vervolgens zelf claimen.
Bij Security.nl leggen ze het uit:
De verdachte maakte op uitcheckgemist.nl en ns.nl/mijnns gebruik van het programma OpenBullet2 en door hem gemaakte scripts. Daarbij gebruikte hij een lijst met 100.000 mogelijke OV-chipkaartnummers, alsmede andere gegevens, om zo OV-chipkaarten met ongeclaimde compensaties te vinden. Vervolgens heeft hij bij de NS deze gemiste check-outs geclaimd. Hiervoor koppelde de verdachte de gevonden OV-chipkaartnummers aan een NS-account [met verschillende bankrekeningen op naam van gefingeerde personen].Dat zou strafbaar moeten zijn, zou je denken. Maar op welke grond precies? Het OM had gekozen voor computervredebreuk: met die lijst en script was hij ‘binnengedrongen’ in de servers van TLS en NS, om er zo data uit te krijgen waar hij geen toegang tot zou moeten hebben.
De verdachte maakte een punt van de term ‘website’: de Hoge Raad vindt dat geen geautomatiseerd werk, immers. Een website is immers niet meer dan een verzameling software en data, en een “inrichting” is een fysiek ding. Maar de rechter hier heeft daar weinig moeite mee:
Iedere website moet, om zijn functie op het internet te kunnen vervullen, zijn ondergebracht (worden ‘gehost’) op een geautomatiseerd werk (een server), dat met dat internet is verbonden. Dat gold ook voor beide websites. In die zin bestaat er een duidelijk functioneel verband tussen een website en een geautomatiseerd werk. Gelet hierop gaat de rechtbank er bij de beoordeling van de zaak vanuit dat activiteiten op een actieve website activiteiten op de achterliggende server impliceren.De lastiger vraag voor mij is: dring je wel binnen? Wat hij deed, was in feite versneld en systematisch iets doen dat iedereen mag met een ov-chipkaart, namelijk kaartgegevens, halte en datum invullen en dan tegoed terugvragen.
En nee, hij breekt geen beveiligingsmaatregelen en er werd ook geen geraden sleutel gebruikt of iets dergelijks. Maar dat hoeft ook niet: de wet heeft het over “opzettelijk en wederrechtelijk binnendringen”, en welke truc je daarbij gebruikt is niet relevant.
De rechter vult het hier ruim in:
Van wederrechtelijk binnendringen in een geautomatiseerd werk is sprake als men zich de toegang verschaft tot dat werk tegen de onmiskenbare wil van de rechthebbende. Die wil kan blijken uit woorden en daden, maar in ieder geval moet die blijken uit enige beveiliging van dat werk, ofwel een kenbare drempel zodat onbevoegden zich niet zomaar de toegang daartoe kunnen verschaffen. De beveiliging hoeft niet adequaat te zijn; een minimale beveiliging is voldoende. Van binnendringen kan sprake zijn als die beveiliging wordt doorbroken, maar ook bijvoorbeeld door het aannemen van een valse hoedanigheid.De term ‘hoedanigheid’ doet misschien denken aan accounts of privileges, zoals dat je als gast beheerdersautorisaties zou kunnen verkrijgen. Maar de rechter leest dit als de meer algemene hoedanigheid die je kunt hebben, namelijk die van de eigenaar van die kaarten. En die was vals, want hij was die eigenaar niet.
Dat is dan TLS. Om op die gemiste check-outs vervolgens een claim in te kunnen dienen bij NS, moeten deze OV-chipkaarten gekoppeld worden aan een NS-account. Dit deed de verdachte handmatig, met bankrekeningen op naam van gefingeerde personen met valse identiteiten. (Ik mis even hoe, maar uiteindelijk doet dat er niet toe.)
Vervolgens heeft hij met behulp van een script allerlei gegevens ingevoerd (waaronder telkens een check-in en check-out station), hetgeen resulteerde in een uit te betalen geldbedrag op de door de verdachte gekoppelde bankrekeningen.Ook dit ziet de rechter als wederrechtelijk binnendringen met een valse hoedanigheid, namelijk datzelfde “zogenaamd eigenaar zijn van die ov-chipkaarten”.
De software OpenBullet2 werd door het OM aangewezen als hulpmiddel bij dit alles. Dit is een opensourcepakket voor securitytesten, waarbij je van alles en nog wat kunt doen. Is dat “geschikt of ontworpen” voor computervredebreuk? Altijd goed voor veel discussie (zoals bij de Flipper Zero), maar ook hier weet de rechter een pragmatische uitweg:
De in deze zaak aan OpenBullet2 door de verdachte gemaakte en gekoppelde configuraties en scripts laten geen andere conclusie toe dan dat ook het door de verdachte gebruikte programma OpenBullet2 hoofdzakelijk geschikt is gemaakt tot het plegen van computermisdrijven.In technische termen: bezit/gebruik van vanilla OpenBullet2 is dus niet strafbaar, maar een fork die bedoeld is voor het daarnet behandelde misdrijf wordt dat wel.
Arnoud
Het bericht Met een script anderhalve ton OV-compensaties claimen is een vorm van computervredebreuk verscheen eerst op Ius Mentis.
De verdachte heeft zich schuldig gemaakt aan oplichting van de NS en zo de beschikking gekregen over een groot geldbedrag van bijna 1,5 ton. Aldus een recent vonnis uit Utrecht. De truc? Met een script OV-chipkaarten met ongeclaimde compensaties zoeken en die vervolgens zelf claimen.
Bij Security.nl leggen ze het uit:
De verdachte maakte op uitcheckgemist.nl en ns.nl/mijnns gebruik van het programma OpenBullet2 en door hem gemaakte scripts. Daarbij gebruikte hij een lijst met 100.000 mogelijke OV-chipkaartnummers, alsmede andere gegevens, om zo OV-chipkaarten met ongeclaimde compensaties te vinden. Vervolgens heeft hij bij de NS deze gemiste check-outs geclaimd. Hiervoor koppelde de verdachte de gevonden OV-chipkaartnummers aan een NS-account [met verschillende bankrekeningen op naam van gefingeerde personen].Dat zou strafbaar moeten zijn, zou je denken. Maar op welke grond precies? Het OM had gekozen voor computervredebreuk: met die lijst en script was hij ‘binnengedrongen’ in de servers van TLS en NS, om er zo data uit te krijgen waar hij geen toegang tot zou moeten hebben.
De verdachte maakte een punt van de term ‘website’: de Hoge Raad vindt dat geen geautomatiseerd werk, immers. Een website is immers niet meer dan een verzameling software en data, en een “inrichting” is een fysiek ding. Maar de rechter hier heeft daar weinig moeite mee:
Iedere website moet, om zijn functie op het internet te kunnen vervullen, zijn ondergebracht (worden ‘gehost’) op een geautomatiseerd werk (een server), dat met dat internet is verbonden. Dat gold ook voor beide websites. In die zin bestaat er een duidelijk functioneel verband tussen een website en een geautomatiseerd werk. Gelet hierop gaat de rechtbank er bij de beoordeling van de zaak vanuit dat activiteiten op een actieve website activiteiten op de achterliggende server impliceren.De lastiger vraag voor mij is: dring je wel binnen? Wat hij deed, was in feite versneld en systematisch iets doen dat iedereen mag met een ov-chipkaart, namelijk kaartgegevens, halte en datum invullen en dan tegoed terugvragen.
En nee, hij breekt geen beveiligingsmaatregelen en er werd ook geen geraden sleutel gebruikt of iets dergelijks. Maar dat hoeft ook niet: de wet heeft het over “opzettelijk en wederrechtelijk binnendringen”, en welke truc je daarbij gebruikt is niet relevant.
De rechter vult het hier ruim in:
Van wederrechtelijk binnendringen in een geautomatiseerd werk is sprake als men zich de toegang verschaft tot dat werk tegen de onmiskenbare wil van de rechthebbende. Die wil kan blijken uit woorden en daden, maar in ieder geval moet die blijken uit enige beveiliging van dat werk, ofwel een kenbare drempel zodat onbevoegden zich niet zomaar de toegang daartoe kunnen verschaffen. De beveiliging hoeft niet adequaat te zijn; een minimale beveiliging is voldoende. Van binnendringen kan sprake zijn als die beveiliging wordt doorbroken, maar ook bijvoorbeeld door het aannemen van een valse hoedanigheid.De term ‘hoedanigheid’ doet misschien denken aan accounts of privileges, zoals dat je als gast beheerdersautorisaties zou kunnen verkrijgen. Maar de rechter leest dit als de meer algemene hoedanigheid die je kunt hebben, namelijk die van de eigenaar van die kaarten. En die was vals, want hij was die eigenaar niet.
Dat is dan TLS. Om op die gemiste check-outs vervolgens een claim in te kunnen dienen bij NS, moeten deze OV-chipkaarten gekoppeld worden aan een NS-account. Dit deed de verdachte handmatig, met bankrekeningen op naam van gefingeerde personen met valse identiteiten. (Ik mis even hoe, maar uiteindelijk doet dat er niet toe.)
Vervolgens heeft hij met behulp van een script allerlei gegevens ingevoerd (waaronder telkens een check-in en check-out station), hetgeen resulteerde in een uit te betalen geldbedrag op de door de verdachte gekoppelde bankrekeningen.Ook dit ziet de rechter als wederrechtelijk binnendringen met een valse hoedanigheid, namelijk datzelfde “zogenaamd eigenaar zijn van die ov-chipkaarten”.
De software OpenBullet2 werd door het OM aangewezen als hulpmiddel bij dit alles. Dit is een opensourcepakket voor securitytesten, waarbij je van alles en nog wat kunt doen. Is dat “geschikt of ontworpen” voor computervredebreuk? Altijd goed voor veel discussie (zoals bij de Flipper Zero), maar ook hier weet de rechter een pragmatische uitweg:
De in deze zaak aan OpenBullet2 door de verdachte gemaakte en gekoppelde configuraties en scripts laten geen andere conclusie toe dan dat ook het door de verdachte gebruikte programma OpenBullet2 hoofdzakelijk geschikt is gemaakt tot het plegen van computermisdrijven.In technische termen: bezit/gebruik van vanilla OpenBullet2 is dus niet strafbaar, maar een fork die bedoeld is voor het daarnet behandelde misdrijf wordt dat wel.
Arnoud
Het bericht Met een script anderhalve ton OV-compensaties claimen is een vorm van computervredebreuk verscheen eerst op Ius Mentis.
UTRECHT (ANP) - Vakbonden FNV en CNV gaan vrijdag acties in het streekvervoer aankondigen omdat een ultimatum aan de werkgevers over cao-onderhandelingen is verlopen. De bonden hadden gezegd dat als er geen gehoor zou worden gegeven aan dat ultimatum, er vanaf de week van 12 oktober acties zouden komen.
FNV-onderhandelaar Marijn van der Gaag en CNV-onderhandelaar Niels Rook willen niet zeggen wat voor acties dan om vrijdag 12.00 uur aangekondigd worden. De bonden hadden eerder gezegd te denken aan één stakingsdag per week tot aan de kerst.
Het ultimatum aan de Vereniging van Werkgevers in het Openbaar Vervoer (VWOV) verliep woensdag. De onderhandelingen over een nieuwe cao in het openbaar vervoer liepen in juli vast. De huidige cao is eind juni verlopen. De cao openbaar vervoer geldt voor ongeveer 13.000 werknemers van onder meer Arriva, Qbuzz, Keolis en Transdev. Het gaat dan vooral om buschauffeurs.
Emotionele intelligentie zit niet in grote gebaren, maar in kleine zinnetjes. Herken je er een paar van jezelf?
Emotionele intelligentie (EQ) is het vermogen om emoties bij jezelf en anderen te herkennen, te begrijpen en ermee om te gaan. De term werd in 1995 bekend door het werk van psycholoog Daniel Goleman, die vijf onderdelen onderscheidt: zelfbewustzijn, zelfregulatie, motivatie, empathie en sociale vaardigheden.
Dat klinkt abstract, maar in het dagelijks leven zie je het terug in de woorden die mensen kiezen. Dit zijn zeven zinnen die er vaak bij horen.
Wie zijn eigen emoties kan benoemen, heeft ze beter onder controle. Dit is zelfbewustzijn in de praktijk: je erkent wat je voelt voordat het uit je mond rolt als een foute opmerking.
Niet meteen reageren, maar eerst afstand nemen. Dat is zelfregulatie: je laat een emotie niet bepalen wat je zegt of doet.
In plaats van aannames te maken, stellen mensen met een hoge EQ een vraag. Zo voorkom je misverstanden en laat je zien dat je echt wilt begrijpen wat de ander bedoelt.
Dit is empathie: je erkent het gevoel van de ander zonder meteen een oplossing te geven of het te bagatelliseren. Zinnen als "het valt wel mee" of "je moet het positief zien" werken vaak averechts.
Fouten toegeven vraagt zelfvertrouwen, geen zwakte. Een oprecht "sorry" zonder "maar" laat zien dat je verantwoordelijkheid neemt en dat versterkt vertrouwen.
Grenzen aangeven zonder lange uitleg of schuldgevoel. Wie eerlijk is over wat hij wel en niet aankan, houdt relaties gezonder en voorkomt dat irritatie zich opstapelt.
Waardering uitspreken klinkt simpel, maar het is een belangrijk onderdeel van sociale vaardigheden. Mensen die dit vaak doen, bouwen sterkere werk- en vriendschapsrelaties.
Goed nieuws: emotionele intelligentie wordt gezien als ontwikkelbaar, anders dan IQ. Begin klein. Kies één zin uit deze lijst en gebruik die een week bewust, bijvoorbeeld in een gesprek op werk of thuis.
Een kanttekening: woorden alleen maken je niet emotioneel intelligent. Het gaat erom dat je ze meent. Een "sorry" zonder spijt of een "ik begrijp je" zonder te luisteren werkt averechts.
Harvard Business Review Press: Daniel Goleman, What Makes a Leader? (HBR Classics)
Positive Psychology (NL): Emotionele intelligentie, theorieën en componenten
BRUSSEL (ANP) - Voorzitter Ursula von der Leyen van de Europese Commissie stelt "dat de onbeschrijfelijke wreedheid en terreur" van 7 oktober 2023 "nooit meer mogen voorkomen". Ze doelt op de terroristische aanslagen van Hamas in Israël. Ze tekent daarbij meteen aan dat de EU ervan overtuigd is dat "niets terreur rechtvaardigt", schrijft ze op X.
Daarmee lijkt ze op Israël te doelen, dat na de aanslag een grootschalig offensief in Gaza begon. Israël bezet inmiddels zo'n 60 procent van de Gazastrook. "De EU blijft bereid om te helpen het huidige, kwetsbare staakt-het-vuren om te zetten in een duurzame vrede, gebaseerd op een tweestatenoplossing", schrijft Von der Leyen op X.
EU-buitenlandchef Kaja Kallas roept Hamas op de wapens neer te leggen, "zodat het vredesplan voor Gaza kan worden uitgevoerd", schrijft ze op het sociale medium. "Hamas heeft het Israëlische volk onnoemelijk leed berokkend en een spoor van verwoesting achtergelaten."
LONDEN (ANP) - De Britse inlichtingendiensten hebben een onderzoek ingesteld naar aanleiding van de aanhouding van een voormalige Duitse inlichtingenchef, meldt de krant The Telegraph. Het voormalige hoofd van de Duitse buitenlandse inlichtingendienst BND August Hanning zit vast voor het kopen van geheimen nadat hij voor zichzelf was begonnen. Mogelijk waren daar ook buitenlandse geheimen bij.
De Britse evenknie van de BND, SIS, beter bekend als MI6, wil meer weten, aldus The Telegraph. Hetzelfde geldt voor de dienst die is gespecialiseerd in communicatie, GCHQ. Volgens de krant vindt bij de diensten een "systematisch intern onderzoek" plaats naar de gevoelige informatie die met Europese partners is gedeeld. Amerikaanse diensten doen volgens de krant hetzelfde.
Hanning heeft volgens de Duitse justitie als consultant geheimen gekocht via zijn voormalige stafchef, Manfred D., die tot voor kort nog voor de BND werkte. Die informatie is mogelijk ook bij buitenlandse diensten beland.
wing of kaz has added a photo to the pool:

佐賀県有田町、有田ポーセリンパーク / Arita Porcelain Park, Arita Town, Saga Prefecture
BertvB posted a photo:
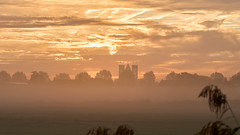
A serene and painterly early morning landscape captured on October 7, 2026, overlooking the skyline of Haarlem, Netherlands. The iconic silhouette of the Cathedral Basilica of Saint Bavo (Koepelkathedraal) emerges mysteriously from a thick layer of ground fog blanketed across the polder. The rising sun illuminates the autumn morning sky with an amber, golden glow, creating a classic Dutch master atmosphere.
europeanspaceagency posted a photo:
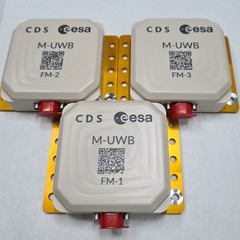
The three terminals of ESA's UWB technology demonstrator.
Future missions on the Moon will need reliable ways to communicate and navigate in areas beyond satellite coverage. ESA's ultra-wideband (UWB) demonstrator will test wireless communications and precise ranging between a lunar lander and rover.
UWB is a short-range wireless technology that uses extremely short radio pulses to measure the time it takes signals to travel between devices. This allows the users to determine distances very accurately while also exchanging data.
On the Moon, where communication and navigation services are far more limited than on Earth, UWB could enable landers, rovers and astronauts to communicate and locate one another within centimetres. By testing UWB in the lunar environment, the payload will help assess the technology’s potential to support future operations on the Moon’s surface.
The demonstrator will fly on ispace Mission 3, currently planned for 2028. The payload consists of three UWB terminals: one installed on the lander and two on an ispace-Europe rover. As the rover moves across the lunar surface, the terminals will exchange signals to test both communications and ranging capabilities.
In November 2024, ESA awarded Romanian company Control Data Systems a contract to develop the demonstrator; the mission is set to become the first Romanian payload on the Moon.
Credits: ESA/CDS
Kijk daar hebben we Bart van den Brinks nieuwe asielwet die asielzoekers die niet mogen blijven en die weg moeten eindelijk strafbaar stelt en die soepschenkers en hun kommetje buiten schot houdt. En misschien is de Tweede Kamer dan wel weer voor deze asielwet. En misschien komt de wet dan wel bij de Eerste Kamer, die kapot moet. En misschien wordt het dan eens niet een grote dino-shitshow. En misschien gaat D66-senator Dittrich dit keer geen krantjes appen. En misschien kan D66 dan wél voor een asielwet stemmen. En misschien doet ook het CDA mee. En misschien is er niet eens een novelle nodig. En misschien sneuvelt deze asielwet dan wel niet in de Eerste Kamer. En misschien kunnen we dan wel weer zeggen dat we als land één hele asielmaatregel hebben binnengeharkt. En misschien later nog de Syriërs weg. En misschien daarna RWANDA2027. Hoera dan maar, misschien.