Wel.nl

Minder lezen, Meer weten.

Cornelisse vestigt postuum record met 7 boeken in bestsellerlijst

Paulien Cornelisse heeft een week na haar overlijden een record gevestigd in de wekelijkse bestsellerlijst. Van de schrijfster, die overleed aan de gevolgen van kanker, staan deze week zeven boeken opnieuw in de Bestseller 60. Volgens boekenkoepel CPNB is dit nog nooit eerder in de geschiedenis van de lijst gebeurd.

De hoogste herintreder is haar boek In het kort, op plek 9. Daarna volgen Taal is zeg maar echt mijn ding (plek 11), Hèhè (plek 12), De verwarde cavia - Terug op kantoor (plek 17), Taal voor de leuk (plek 31), Japan in honderd kleine stukjes (plek 43) en De verwarde cavia (plek 50). Slechts twee boeken van Cornelisse staan deze week niet in de Bestseller 60. "Dit is een prachtig eerbetoon van haar lezers aan haar", stelt een woordvoerder van CPNB.

Het is extra opmerkelijk dat de auteur zoveel plekken in de lijst beslaat, omdat het Kinderboekenweek is. Traditioneel bestaat de Bestseller 60 in deze week voor een groot deel uit jeugdboeken. Ook dit jaar is dat het geval: meer dan de helft van de lijst (33 boeken) is in eerste instantie geschreven voor jongeren.


Tien jaar cel voor doodsteken vrouw in Tilburg in 2017

BREDA (ANP) - De rechtbank in Breda heeft Werner de R. (44) uit Tilburg woensdag veroordeeld tot tien jaar celstraf voor het doodsteken van de Tilburgse Hennie de Laat (58) in 2017. Het lichaam van het slachtoffer werd op 23 december van dat jaar gevonden in een brandgang bij de Hoogvensestraat in Tilburg. Zij was gestoken in haar borst en haar keel was doorgesneden.

Het Openbaar Ministerie eiste in december twaalf jaar cel tegen De R. Omdat de zaak al lang loopt, viel de uiteindelijke straf van de rechtbank lager uit. Het slachtoffer en de verdachte zouden een conflict hebben gehad om drugs. De R. zou een schuld hebben gehad bij het slachtoffer. Hij ontkent dat hij de vrouw heeft omgebracht.

De rechtbank zou eigenlijk in januari uitspraak doen, maar stelde dat uit om vragen te stellen aan een DNA-deskundige.


VS ontkennen dat Nederland oppositieleider Venezuela moest weren

ATHENE (ANP) - De Verenigde Staten zeggen Nederland en andere landen niet te hebben gevraagd de Venezolaanse oppositieleider María Corina Machado te beletten naar haar land terug te keren. Dat is "niet waar", bezwoer buitenlandminister Marco Rubio woensdag in Athene.

Machado wilde twee weken geleden naar Aruba of Curaçao vliegen om daar de boot te nemen naar het naburige Venezuela. Maar haar vliegtuig kreeg geen toestemming om te landen. Wie dat besliste, is onduidelijk. Niet de eilanden zelf, maar de Nederlandse regering gaat over haar toelating, zei de Arubaanse vertegenwoordiging vorige week tegen de Volkskrant.

De VS doen sinds ze de Venezolaanse leider Nicolás Maduro ontvoerden zaken met zijn opvolger, die probeert het regime overeind te houden. Machado staat vooralsnog buitenspel.

"We hebben nog nooit iemand gevraagd om iemand anders niet binnen te laten", zei Rubio op bezoek in Griekenland. "Waar dan ook in de wereld. Dat heb ik herhaaldelijk gezegd."


Belgische tennisster Mertens schakelt Gauff uit in Beijing

BEIJING (ANP) - De Belgische tennisster Elise Mertens heeft ten koste van de als derde geplaatste Coco Gauff de kwartfinales van het China Open (WTA 1000) bereikt. In Beijing versloeg Mertens de Amerikaanse woensdag in twee sets: 6-3 6-3. Gauff won het toernooi in 2024.

Mertens, de nummer 19 van de wereldranglijst, staat in de kwartfinale tegenover de Poolse Iga Świątek, die in haar achtste finale in twee sets afrekende met de Amerikaanse Iva Jovic: 6-1 6-3.


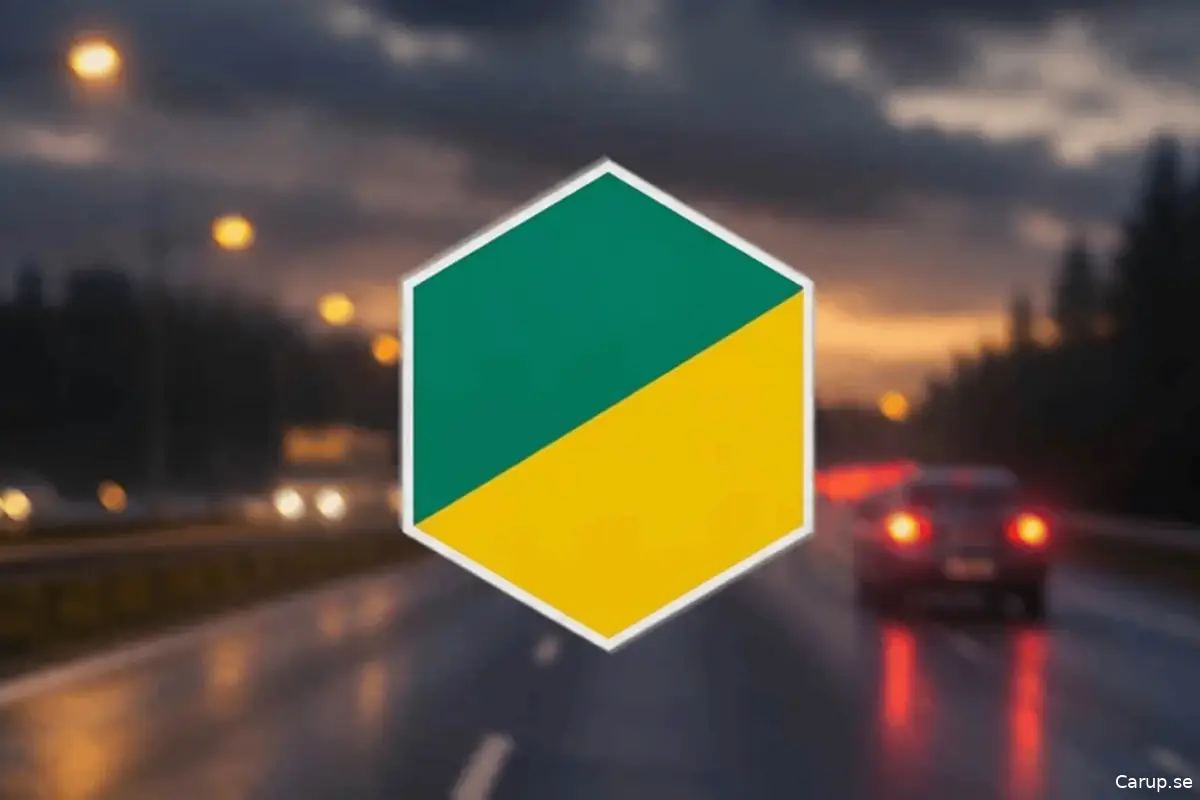
Deze geelgroene sticker is nu verplicht op Finse auto's: komt het ook naar Nederland?

Sinds 1 oktober is een opvallende zeshoekige magneetsticker verplicht voor jonge bestuurders in Finland. Als je hem niet hebt, riskeer je een boete.

Zie je in Finland een auto met een geelgroen, zeshoekige plaat achterop? Dan weet je: achter het stuur zit een jonge, onervaren bestuurder. Sinds 1 oktober 2026 is dat bord verplicht voor automobilisten jonger dan 18 jaar, meldt de Finse publieke omroep Yle News.

Wat is er precies veranderd?

Het herkenningsteken moet tijdens elke rit duidelijk zichtbaar achterop de auto zitten. Het geldt voor alle voertuigen waarvoor een rijbewijs categorie B nodig is, dus niet alleen voor gewone personenauto's.

Het bord is ongeveer 15 tot 20 centimeter groot, makkelijk te plaatsen en weer weg te halen als iemand anders de auto bestuurt. Wie als minderjarige bestuurder zonder het bord de weg op gaat, kan een boete van € 100 krijgen.

Waarom moet dit bord er komen?

Het opvallende teken moet andere weggebruikers waarschuwen dat ze te maken hebben met een onervaren en minderjarige bestuurder. Dat is nuttig bij het inschatten van rijgedrag of als een jonge bestuurder een fout maakt.

Het aantal verkeersdoden onder jongeren was in het Scandinavische land in 2025 drie keer zo hoog als in 2024. Finland had de regels voor 17-jarigen al verder aangescherpt. Sinds 29 mei mogen zij tussen 00.00 en 05.00 uur niet meer rijden. Wie zich daar niet aan houdt, riskeert naast een boete ook een rijverbod.

Hoe komt een 17-jarige in Finland aan een rijbewijs?

Een rijbewijs op je 17e is in Finland niet vanzelfsprekend. Een ouder of voogd moet een ontheffing aanvragen en die wordt alleen toegekend bij een geldige reden. Denk aan een lange reisafstand naar school of werk zonder bruikbaar openbaar vervoer.

Komt het bord ook naar Nederland?

Voorlopig niet. Voor Nederlandse automobilisten verandert er niets en het Finse bord wordt niet automatisch onderdeel van de Nederlandse verkeersregels.

Toch is het interessant, want ook de Europese regels voor jonge bestuurders veranderen. Binnen de EU komt er meer ruimte voor 17-jarigen om onder voorwaarden al te rijden, met een ervaren begeleider naast zich. In Nederland kan dat al. Voor bepaalde vrachtwagencategorieën kunnen lidstaten het rijden op 17-jarige leeftijd, al dan niet begeleid, ook toestaan.

Daardoor zullen jonge bestuurders de komende jaren vaker op Europese wegen opduiken. Of Nederland ooit kiest voor een verplicht herkenningsteken, is nog niet bekend.

Meer weten?

Traficom (Finse vervoersautoriteit): hervorming van de rijbewijswet

Yle News (Finse publieke omroep)

Carup.se


FNV: wij voelen geen opgave om bezuiniging sociale zaken te halen

DEN HAAG (ANP) - Vakbond FNV voelt geen opgave om een bepaald bedrag aan bezuinigingen te halen in de onderhandelingen met het kabinet over de sociale zekerheid, zei voorzitter Hans Spekman na afloop van een gesprek op het Catshuis. Hij wil praten over verbeteringen van de uitkeringen voor werkloosheid of arbeidsongeschiktheid en sluit niet uit dat dit geld gaat opleveren. "Maar wij hoeven niet aan een opdracht te voldoen."

Volgens Spekman werd dit ook erkend aan tafel, waar hij sprak met onder anderen premier Rob Jetten en minister Hans Vijlbrief (Sociale Zaken). Vorige week zei minister Eelco Heinen (Financiën) nog dat de vakbonden dachten zelfs nog meer geld te kunnen besparen dan het kabinet zelf voor ogen had. Spekman ontkent dat hij dit heeft gezegd.

Het kabinet wil in het voorjaar al een paar punten hebben afgesproken. Spekman zei dat hij vooral een zorgvuldig proces wil. Over enkele weken spreken het kabinet en de bonden verder.


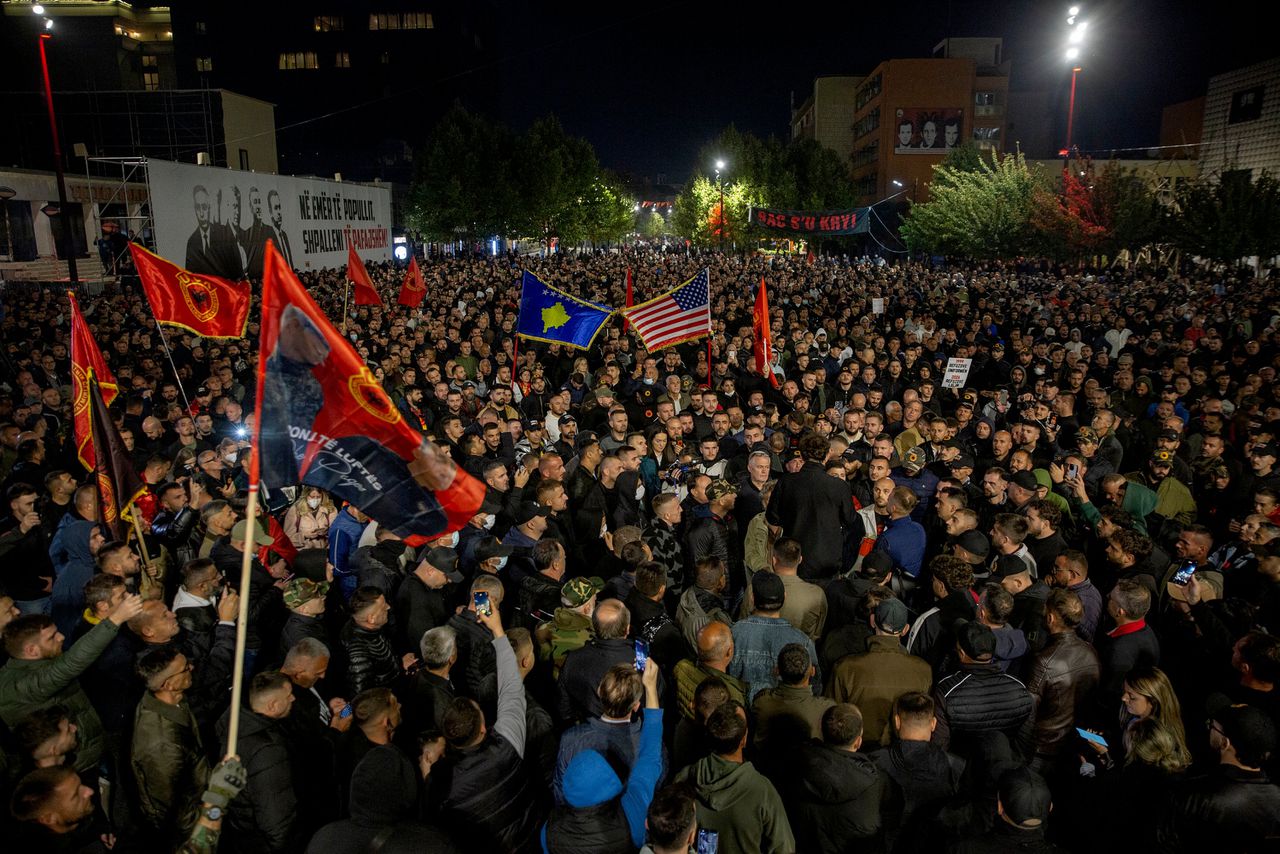
Justina Shiroka Pula is de nieuwe president van Kosovo, het land wil minder macht voor het Kosovotribunaal

De oppositie stemde in met de presidentskandidaat op voorwaarde dat het parlement zou stemmen voor het beperken van de jurisdictie van het Kosovotribunaal in Den Haag. Het is niet duidelijk hoeveel impact die beslissing daadwerkelijk heeft op het functioneren van het tribunaal.

Hoe snel reist een bloedcel van je hart naar je grote teen?

Hoe meet je hoe snel het bloed stroomt? In de loop der jaren zijn daar diverse technieken voor ontwikkeld.


Sylvana Simons en Bob Scholte hadden elkaar beter aan de keukentafel kunnen spreken

Thomas Hogeling beschouwt wekelijks de publieke opinie. Wat wordt er gezegd en vooral niet gezegd? Deze week: polemiek op links.

Slashdot

News for nerds, stuff that matters

Google Enters Massive 3.6-GW Power Deal With Constellation Energy

An anonymous reader quotes a report from Reuters: Google has contracted for 3,590 megawatts of power from Constellation Energy on the largest US power grid, with new nuclear energy accounting for about a quarter of that supply, the companies said on Tuesday. Constellation will make more than $4.3 billion of new investments in its fleet as part of the agreement, which involves adding capacity at several of the power company's nuclear reactors in the Midwest and Mid-Atlantic regions, the companies said.

[...] Over the last two years, Constellation unveiled an agreement to restart its Three Mile Island reactor in Pennsylvania to serve Microsoft data centers, while Google contracted to restart NextEra Energy's nuclear power plant in Iowa. In the latest arrangement, Google entered into a 20-year power purchase agreement for 890 megawatts of electricity from multiple Constellation-owned nuclear power plants, which would be upgraded to produce more electricity from existing reactors. Electricity from the first of the upgraded plants is expected to be delivered in 2028, the companies said.

Google also entered into a 15-year supply agreement for an additional 2,700 megawatts of power from Constellation in the PJM power grid. That power is not tied to a specific generation source and serves as long-term revenue certainty for Constellation's operating plants, Google said. Maryland-based Constellation is the largest US nuclear power plant operator and owns a major fleet of natural-gas-fired power plants as well as geothermal energy following its acquisition of electricity producer Calpine Corp earlier this year. [...] The 11 nuclear units expected to be upgraded as part of the arrangement with Google are in Illinois, Pennsylvania, and New Jersey, within the footprint of the largest US electric grid -- PJM Interconnection. Joe Dominguez, chairman, president and CEO of Constellation, said the arrangement with Google is a "model for how technology companies and the energy industry can work together to responsibly develop the digital economy and invest in our nation's energy infrastructure in a way that delivers grid-wide benefits for all, funded by private entities."

Read more of this story at Slashdot.

The Guardian

Latest news, sport, business, comment, analysis and reviews from the Guardian, the world's leading liberal voice

Post your questions for Celia Imrie

From Miss Babs in Acorn Antiques to Calendar Girls, The Best Exotic Marigold Hotel and her infamous appearance on The Celebrity Traitors, it’s hard to know where to begin

Celia Imrie has had such a varied career, it’s hard to know where you might know her best from. Maybe it’s as Miss Babs, the permanently flustered antiques-shop owner in Victoria Wood’s Acorn Antiques, or as Philippa Moorcroft, Dinnerladies’ spectacularly uptight HR manager. Perhaps it’s as Bridget Jones’s family friend Una Alconbury, or from Calendar Girls, The Best Exotic Marigold Hotel films, Mamma Mia! Here We Go Again.

Maybe you know her as Mrs Quickly, the ghastly would-be stepmother in Nanny McPhee. Or maybe you first encountered her in Upstairs, Downstairs, To the Manor Born, Bergerac, Lovejoy or The Darling Buds of May, or as Claudia Bing, the magnificently awful PR rival of Jennifer Saunders’ Edina in Absolutely Fabulous.

Continue reading...

Pidcock ‘mad’ after two teammates collide with police motorcyclist in Italy

  • Pinarello-Q36.5’s Camprubi and Gloag floored in crash

  • ‘Things like this shouldn’t happen,’ says British rider

Tom Pidcock has admitted he almost quit the Tre Valli Varesine in a rage after a police motorcyclist drove into the peloton and struck two of his Pinarello Q36.5 teammates.

Speaking after the race, in which he finished second, Pidcock said: “A police motorbike was going the wrong way down the course and crashed into two of our guys. I wanted to stop racing myself. I was mad. The guys all riding in front of me – for me – and two of them on the floor.”

Continue reading...

Arsenal and Chelsea set to miss a month of next WSL season due to Club World Cup

  • Back end of 2027-28 season likely to be ‘challenging’

  • Fixture contestion a growing area of concern

The Women’s Super League will face major disruption next season due to by the Club World Cup, with Arsenal and Chelsea likely to be absent from domestic competition for up to a month.

The Guardian revealed last week that the inaugural Women’s Club World Cup is set to be awarded to the United States, with transatlantic travel to cause additional problems for European sides, while the proposed dates of 5-30 January will clash directly with the WSL.

Continue reading...

The Moscow Times - Independent News From Russia

The Moscow Times offers everything you need to know about Russia: Breaking news, top stories, business, analysis, opinion, multimedia

U.S. Embassy Urges Citizens to Leave Russia Over Siberian Plague Suspicions

Public health officials insist there is no active public health crisis, and the WHO says that no cases have been recorded in Irkutsk.

VK: Voorpagina

Volkskrant.nl biedt het laatste nieuws, opinie en achtergronden

NAM keert opnieuw een superdividend uit en zegt dat er genoeg overblijft voor herstel van schade door gaswinning

‘Franz’ is te moedwillig versplinterd om de vervlechting van Kafka’s werk en leven werkelijk voelbaar te maken

Bedankje van generatie X dan wel Nix dan wel de patatgeneratie aan alle kritische leden van generatie Z

Rijnmond - Nieuws

Het laatste nieuws van vandaag over Rotterdam, Feyenoord, het verkeer en het weer in de regio Rijnmond

Rotterdamse leraar Coen laat AI toetsen nakijken: ‘Je krijgt er tijd voor terug’

Goed nieuws voor leraren die niet bepaald staan te springen om nakijkwerk. De Rotterdamse leraar Coen Sluijter ontwikkelde een AI-correctiemodel dat een deel van het nakijken uit handen moet nemen. Hoewel zijn vondst veel interesse genereert, levert het soms ook wat schuring op.

Ius Mentis

Internetrecht door Arnoud Engelfriet

Met een script anderhalve ton OV-compensaties claimen is een vorm van computervredebreuk

De verdachte heeft zich schuldig gemaakt aan oplichting van de NS en zo de beschikking gekregen over een groot geldbedrag van bijna 1,5 ton. Aldus een recent vonnis uit Utrecht. De truc? Met een script OV-chipkaarten met ongeclaimde compensaties zoeken en die vervolgens zelf claimen.

Bij Security.nl leggen ze het uit:

De verdachte maakte op uitcheckgemist.nl en ns.nl/mijnns gebruik van het programma OpenBullet2 en door hem gemaakte scripts. Daarbij gebruikte hij een lijst met 100.000 mogelijke OV-chipkaartnummers, alsmede andere gegevens, om zo OV-chipkaarten met ongeclaimde compensaties te vinden. Vervolgens heeft hij bij de NS deze gemiste check-outs geclaimd. Hiervoor koppelde de verdachte de gevonden OV-chipkaartnummers aan een NS-account [met verschillende bankrekeningen op naam van gefingeerde personen].
Dat zou strafbaar moeten zijn, zou je denken. Maar op welke grond precies? Het OM had gekozen voor computervredebreuk: met die lijst en script was hij ‘binnengedrongen’ in de servers van TLS en NS, om er zo data uit te krijgen waar hij geen toegang tot zou moeten hebben.

De verdachte maakte een punt van de term ‘website’: de Hoge Raad vindt dat geen geautomatiseerd werk, immers. Een website is immers niet meer dan een verzameling software en data, en een “inrichting” is een fysiek ding. Maar de rechter hier heeft daar weinig moeite mee:

Iedere website moet, om zijn functie op het internet te kunnen vervullen, zijn ondergebracht (worden ‘gehost’) op een geautomatiseerd werk (een server), dat met dat internet is verbonden. Dat gold ook voor beide websites. In die zin bestaat er een duidelijk functioneel verband tussen een website en een geautomatiseerd werk. Gelet hierop gaat de rechtbank er bij de beoordeling van de zaak vanuit dat activiteiten op een actieve website activiteiten op de achterliggende server impliceren.
De lastiger vraag voor mij is: dring je wel binnen? Wat hij deed, was in feite versneld en systematisch iets doen dat iedereen mag met een ov-chipkaart, namelijk kaartgegevens, halte en datum invullen en dan tegoed terugvragen.

En nee, hij breekt geen beveiligingsmaatregelen en er werd ook geen geraden sleutel gebruikt of iets dergelijks. Maar dat hoeft ook niet: de wet heeft het over “opzettelijk en wederrechtelijk binnendringen”, en welke truc je daarbij gebruikt is niet relevant.

De rechter vult het hier ruim in:

Van wederrechtelijk binnendringen in een geautomatiseerd werk is sprake als men zich de toegang verschaft tot dat werk tegen de onmiskenbare wil van de rechthebbende. Die wil kan blijken uit woorden en daden, maar in ieder geval moet die blijken uit enige beveiliging van dat werk, ofwel een kenbare drempel zodat onbevoegden zich niet zomaar de toegang daartoe kunnen verschaffen. De beveiliging hoeft niet adequaat te zijn; een minimale beveiliging is voldoende. Van binnendringen kan sprake zijn als die beveiliging wordt doorbroken, maar ook bijvoorbeeld door het aannemen van een valse hoedanigheid.
De term ‘hoedanigheid’ doet misschien denken aan accounts of privileges, zoals dat je als gast beheerdersautorisaties zou kunnen verkrijgen. Maar de rechter leest dit als de meer algemene hoedanigheid die je kunt hebben, namelijk die van de eigenaar van die kaarten. En die was vals, want hij was die eigenaar niet.

Dat is dan TLS. Om op die gemiste check-outs vervolgens een claim in te kunnen dienen bij NS, moeten deze OV-chipkaarten gekoppeld worden aan een NS-account. Dit deed de verdachte handmatig, met bankrekeningen op naam van gefingeerde personen met valse identiteiten. (Ik mis even hoe, maar uiteindelijk doet dat er niet toe.)

Vervolgens heeft hij met behulp van een script allerlei gegevens ingevoerd (waaronder telkens een check-in en check-out station), hetgeen resulteerde in een uit te betalen geldbedrag op de door de verdachte gekoppelde bankrekeningen.
Ook dit ziet de rechter als wederrechtelijk binnendringen met een valse hoedanigheid, namelijk datzelfde “zogenaamd eigenaar zijn van die ov-chipkaarten”.

De software OpenBullet2 werd door het OM aangewezen als hulpmiddel bij dit alles. Dit is een opensourcepakket voor securitytesten, waarbij je van alles en nog wat kunt doen. Is dat “geschikt of ontworpen” voor computervredebreuk? Altijd goed voor veel discussie (zoals bij de Flipper Zero), maar ook hier weet de rechter een pragmatische uitweg:

De in deze zaak aan OpenBullet2 door de verdachte gemaakte en gekoppelde configuraties en scripts laten geen andere conclusie toe dan dat ook het door de verdachte gebruikte programma OpenBullet2 hoofdzakelijk geschikt is gemaakt tot het plegen van computermisdrijven.
In technische termen: bezit/gebruik van vanilla OpenBullet2 is dus niet strafbaar, maar een fork die bedoeld is voor het daarnet behandelde misdrijf wordt dat wel.

Arnoud


Het bericht Met een script anderhalve ton OV-compensaties claimen is een vorm van computervredebreuk verscheen eerst op Ius Mentis.
Met een script anderhalve ton OV-compensaties claimen is een vorm van computervredebreuk

De verdachte heeft zich schuldig gemaakt aan oplichting van de NS en zo de beschikking gekregen over een groot geldbedrag van bijna 1,5 ton. Aldus een recent vonnis uit Utrecht. De truc? Met een script OV-chipkaarten met ongeclaimde compensaties zoeken en die vervolgens zelf claimen.

Bij Security.nl leggen ze het uit:

De verdachte maakte op uitcheckgemist.nl en ns.nl/mijnns gebruik van het programma OpenBullet2 en door hem gemaakte scripts. Daarbij gebruikte hij een lijst met 100.000 mogelijke OV-chipkaartnummers, alsmede andere gegevens, om zo OV-chipkaarten met ongeclaimde compensaties te vinden. Vervolgens heeft hij bij de NS deze gemiste check-outs geclaimd. Hiervoor koppelde de verdachte de gevonden OV-chipkaartnummers aan een NS-account [met verschillende bankrekeningen op naam van gefingeerde personen].
Dat zou strafbaar moeten zijn, zou je denken. Maar op welke grond precies? Het OM had gekozen voor computervredebreuk: met die lijst en script was hij ‘binnengedrongen’ in de servers van TLS en NS, om er zo data uit te krijgen waar hij geen toegang tot zou moeten hebben.

De verdachte maakte een punt van de term ‘website’: de Hoge Raad vindt dat geen geautomatiseerd werk, immers. Een website is immers niet meer dan een verzameling software en data, en een “inrichting” is een fysiek ding. Maar de rechter hier heeft daar weinig moeite mee:

Iedere website moet, om zijn functie op het internet te kunnen vervullen, zijn ondergebracht (worden ‘gehost’) op een geautomatiseerd werk (een server), dat met dat internet is verbonden. Dat gold ook voor beide websites. In die zin bestaat er een duidelijk functioneel verband tussen een website en een geautomatiseerd werk. Gelet hierop gaat de rechtbank er bij de beoordeling van de zaak vanuit dat activiteiten op een actieve website activiteiten op de achterliggende server impliceren.
De lastiger vraag voor mij is: dring je wel binnen? Wat hij deed, was in feite versneld en systematisch iets doen dat iedereen mag met een ov-chipkaart, namelijk kaartgegevens, halte en datum invullen en dan tegoed terugvragen.

En nee, hij breekt geen beveiligingsmaatregelen en er werd ook geen geraden sleutel gebruikt of iets dergelijks. Maar dat hoeft ook niet: de wet heeft het over “opzettelijk en wederrechtelijk binnendringen”, en welke truc je daarbij gebruikt is niet relevant.

De rechter vult het hier ruim in:

Van wederrechtelijk binnendringen in een geautomatiseerd werk is sprake als men zich de toegang verschaft tot dat werk tegen de onmiskenbare wil van de rechthebbende. Die wil kan blijken uit woorden en daden, maar in ieder geval moet die blijken uit enige beveiliging van dat werk, ofwel een kenbare drempel zodat onbevoegden zich niet zomaar de toegang daartoe kunnen verschaffen. De beveiliging hoeft niet adequaat te zijn; een minimale beveiliging is voldoende. Van binnendringen kan sprake zijn als die beveiliging wordt doorbroken, maar ook bijvoorbeeld door het aannemen van een valse hoedanigheid.
De term ‘hoedanigheid’ doet misschien denken aan accounts of privileges, zoals dat je als gast beheerdersautorisaties zou kunnen verkrijgen. Maar de rechter leest dit als de meer algemene hoedanigheid die je kunt hebben, namelijk die van de eigenaar van die kaarten. En die was vals, want hij was die eigenaar niet.

Dat is dan TLS. Om op die gemiste check-outs vervolgens een claim in te kunnen dienen bij NS, moeten deze OV-chipkaarten gekoppeld worden aan een NS-account. Dit deed de verdachte handmatig, met bankrekeningen op naam van gefingeerde personen met valse identiteiten. (Ik mis even hoe, maar uiteindelijk doet dat er niet toe.)

Vervolgens heeft hij met behulp van een script allerlei gegevens ingevoerd (waaronder telkens een check-in en check-out station), hetgeen resulteerde in een uit te betalen geldbedrag op de door de verdachte gekoppelde bankrekeningen.
Ook dit ziet de rechter als wederrechtelijk binnendringen met een valse hoedanigheid, namelijk datzelfde “zogenaamd eigenaar zijn van die ov-chipkaarten”.

De software OpenBullet2 werd door het OM aangewezen als hulpmiddel bij dit alles. Dit is een opensourcepakket voor securitytesten, waarbij je van alles en nog wat kunt doen. Is dat “geschikt of ontworpen” voor computervredebreuk? Altijd goed voor veel discussie (zoals bij de Flipper Zero), maar ook hier weet de rechter een pragmatische uitweg:

De in deze zaak aan OpenBullet2 door de verdachte gemaakte en gekoppelde configuraties en scripts laten geen andere conclusie toe dan dat ook het door de verdachte gebruikte programma OpenBullet2 hoofdzakelijk geschikt is gemaakt tot het plegen van computermisdrijven.
In technische termen: bezit/gebruik van vanilla OpenBullet2 is dus niet strafbaar, maar een fork die bedoeld is voor het daarnet behandelde misdrijf wordt dat wel.

Arnoud


Het bericht Met een script anderhalve ton OV-compensaties claimen is een vorm van computervredebreuk verscheen eerst op Ius Mentis.