Bomen uit Maleisië opgestookt in GroenLinks Crematoria, 'miljarden subsidie' vanuit overheid

GroenLinks haat bomen

Van harte gefeliciteerd de Nederlandse hoofdschuldige aan bomengenocide wereldwijd: GroenLinks, waar ze biomassa jarenlang de hemel in hebben gepepen als 'belangrijkste bron van hernieuwbare energie' en daarmee voor een belangrijk deel verantwoordelijk zijn voor de shit waar we nu in zitten. De shit dat er heel veel Aziatische bomen via schimmige omwegen in een Nederlandse biomassacentrale (van RWE) worden geflikkerd. VROEGER, toen de lucht nog schoon was en de seks nog smerig, dacht men dat biomassa (hout van bosbeheer, resthout, snoeimeuk, enz.) duurzaam was en zo werd de CO2-uitstoot van biomassa bij verbranding op NUL gezet. Maar ja: zo'n centrale draait niet (meer) op resttroep, en dan moet het hout toch érgens vandaan komen. Toen gingen energiegiganten zich ermee bemoeien en werd de Groene Droom een hyperkapitalistische miljardenindustrie aangewakkerd door miljardensubsidies. Geld verdienen met gratis geld! En zo worden bosbeheereisen ontweken, prachtige bomen expres verneukt zodat het 'houtafval' is, en in Maleisië tientallen jaren oude bomen gekapt en naar Nederland verscheept (niet met diesel natuurlijk, maar met de roeiboot) om ze met een vals alibi in een GroenLinks Crematorium te pleuren. Lang verhaal kort: kappen met kappen, kappen met subsidies, kappen met biomassa (in ieder geval op deze schaal) en PRO kernenergie.

Social

The Guardian

Latest news, sport, business, comment, analysis and reviews from the Guardian, the world's leading liberal voice

Northern Ireland schools must give girls option to wear trousers from next year

DUP education minister accused of dragging feet before revising guidelines that also apply to PE and games

Schools in Northern Ireland must give girls the choice to wear trousers as part of their uniforms as well as for PE and games, according to revised guidelines.

From next year schools will no longer be able to prohibit female pupils from wearing trousers, Paul Givan, the country’s education minister, said on Friday. “Today, I am taking that decision, that will be formally communicated, schools will be hearing from me,” he told the BBC.

Continue reading...

‘Absurd, hardline calls’: questions over Sweden’s post-Brexit migration policy

Sweden has ordered more Britons, including vulnerable people, to leave post-Brexit than any other EU country

He arrived with nothing other than the clothes he wore that morning. Hours later he was banged up in a detention centre close to a Stockholm airport to await deportation.

Charles, a former business director from Cambridge, who did not want his full name published, moved to Sweden in 2017 to be with his Swedish wife, Lily, and applied to remain after Brexit, before the deadline of December 2021. But the migration agency rejected his application, and he and his wife have been fighting with the Swedish authorities ever since.

Continue reading...

‘World’s most profitable football business’: Abramovich’s frozen Chelsea cash earns £175m

Proceeds are in a UK account amid a dispute about how the money should be used and a separate criminal investigation

Funds from Roman Abramovich’s sale of Chelsea FC have earned at least £175m in interest while locked in a UK bank account, new accounts show, leading one analyst to describe the company housing the frozen cash as “the most profitable football business in the world”.

Accounts for Fordstam, the company through which the billionaire Russian oligarch owned Chelsea, show that the proceeds of the sale completed in May 2022 have risen from £2.3bn to nearly £2.5bn.

Continue reading...

‘Al onze medewerkers’ zijn al een paar uur in gesprek

Afgelopen zondagmiddag ging mijn vlucht van het Siciliaanse Catania naar Amsterdam niet door. Kan gebeuren.

IND moet sneller werken: binnen één dag beslissen over asielverzoek en anders naar het Knopen Doorhak Team

Het Europese migratiepact, van kracht sinds juni, dwingt landen asielprocedures te versnellen. De nieuwe werkwijze van de IND geeft interne onrust, blijkt uit gesprekken van NRC met tien medewerkers. „Je moet beslissen op basis van minder informatie.”


Christiaan Triebert bekijkt dag na dag beelden van burgerslachtoffers. ‘Ik zet het geluid na de eerste keer uit, anders blijft het doorklinken in mijn hoofd’

De Nederlandse journalist Christiaan Triebert onderzoekt voor The New York Times hoe burgers omkomen bij luchtaanvallen. Hij weet waar hij het voor doet. „Het Pentagon gaf na ons onderzoek toe dat ze verkeerd zaten.”

Wie heeft nog macht in Den Haag? De coalitie zeker niet, maar ook de oppositie is verdeeld en instabiel

De komende week wordt de machtsverhouding tussen de coalitie en oppositie getest tijdens Prinsjesdag en de Algemene Politieke Beschouwingen. Getalsmatig is de oppositie oppermachtig en staat de coalitie zwak. Maar in werkelijkheid is Den Haag „een ingewikkeld web aan machtsrelaties geworden”.


Welke politicus is nog helemaal zichzelf in een tijd van AI?

Premier Jetten en andere politici leunen op generatieve kunstmatige intelligentie (AI) bij het formuleren van hun politieke boodschappen. Wie dat weet, heeft minder vertrouwen in politici, leert onderzoek. Terwijl dezelfde boodschap zónder AI-label juist voor meer vertrouwen zorgt.


Nog geen besluit over de toekomst van vermogensbelasting Box 3

Het is het kabinet niet gelukt om een politiek besluit over de toekomst van de vermogensbelasting (Box 3) te nemen, waarover de discussie vlak voor de zomer vastliep in de Eerste…

kottke.org

Jason Kottke's weblog, home of fine hypertext products

Neat little prototype demo of a Bluesky reader that...

Neat little prototype demo of a Bluesky reader that uses the UI of the long-retired Paper app. I loved the design of Paper.

VK: Voorpagina

Volkskrant.nl biedt het laatste nieuws, opinie en achtergronden

Saoedische oliepijpleidingen volgens CNN met drones beschadigd

Oekraïne valt Russische olieraffinaderij aan met ‘superraket’

Wel.nl

Minder lezen, Meer weten.

Sjeik betaalt hotelrekening van bijna half miljoen niet: Dorchester mag zijn Ferrari-Fiat verkopen

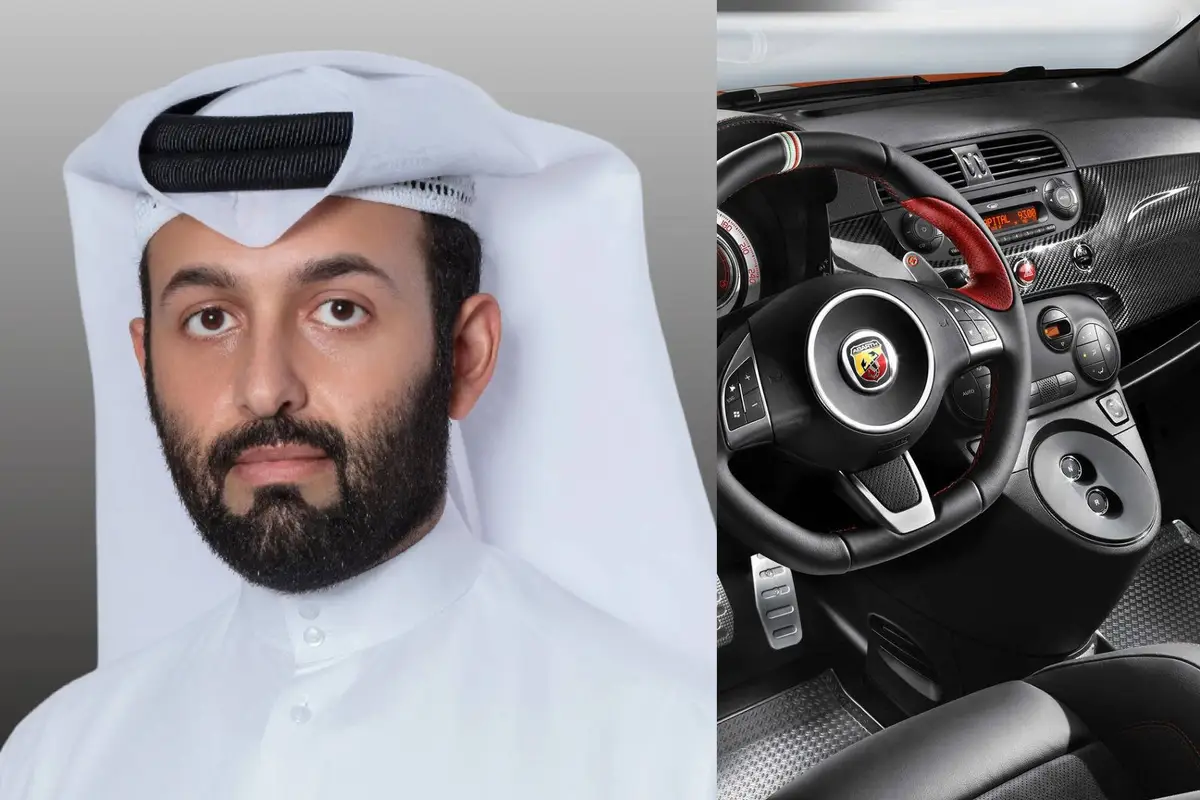
en verblijf in een vijfsterrenhotel roept beelden op van moeiteloze luxe: marmeren lobby’s, persoonlijke butlers en rekeningen die zonder discussie worden voldaan. Maar zelfs in de wereld van superrijken blijkt een hotelrekening niet altijd vanzelf betaald te worden. The Dorchester, het iconische hotel in de Londense wijk Mayfair, heeft van de rechter toestemming gekregen om een auto van Sheikh Nasser bin Abdullah al-Thani te verkopen wegens een onbetaalde rekening van ongeveer £458.000.

Een rekening van bijna een half miljoen pond

The Dorchester stapte in maart naar de rechter vanwege openstaande betalingen voor hotelkamers, bijkomende kameruitgaven en rente. Volgens de rechtbankstukken kende de County Court at Central London het hotel in juli bedragen toe voor de verblijven en extra kosten, plus ruim £256.000 aan verdere vorderingen. Samen liep de schuld op tot circa £458.000.

Dat bedrag maakt duidelijk hoe extreem de schaal van luxe-hotels kan zijn. Een kamer in The Dorchester kost volgens het bericht ongeveer £1.000 tot meer dan £8.000 per nacht. Zelfs aan de onderkant van dat spectrum vertegenwoordigt zo’n rekening een uitzonderlijk lang en kostbaar verblijf; aan de bovenkant kan een rekening in korte tijd explosief oplopen.

De auto als onderpand

De opmerkelijkste wending is niet alleen de hoogte van de schuld, maar de manier waarop The Dorchester die probeert te innen. District Judge Michael Javaherian gaf het hotel toestemming om een 2011 Fiat 500 Abarth Tributo Ferrari van de sjeik te verkopen. Dit is een gelimiteerde, sportieve uitvoering van de Fiat 500, herkenbaar aan zijn race-invloeden en opvallende afwerking.

De verkoop van de auto zal de vordering waarschijnlijk nauwelijks afdekken. De mediane gemiddelde doorverkoopwaarde van dit model lag sinds 2020 rond £23.500. Zelfs als de auto dat bedrag opbrengt, zou daarmee slechts een klein deel van de totale schuld worden betaald.

De zaak is daardoor vooral symbolisch: een prestigieus hotel laat zien dat een luxueuze levensstijl geen vrijstelling biedt van normale financiële verplichtingen. Wie een rekening laat liggen, kan ook bij een miljoenenfamilie met juridische incasso te maken krijgen.

Wie is Sheikh Nasser bin Abdullah al-Thani?

Sheikh Nasser bin Abdullah al-Thani behoort tot de uitgebreide regerende al-Thani-familie van Qatar, maar had volgens het bericht geen formele functie binnen de Qatarese overheid of staat. Hij was eerder vicepresident van de Spaanse voetbalclub Málaga CF, waar zijn vader meerderheidsaandeelhouder was.

Zijn advocaten betwisten de zaak. Zij verklaarden dat de sjeik pas recent van de procedure op de hoogte zou zijn geraakt, dat deze niet correct aan hem was betekend en dat hij stappen wil ondernemen om het vonnis te laten vernietigen. Het is dus belangrijk om de uitspraak niet te behandelen als het definitieve eindpunt van het conflict: de juridische procedure kan nog vervolg krijgen.

Waarom dit nieuws blijft hangen

Het verhaal spreekt tot de verbeelding door het contrast. Aan de ene kant staat de ultraluxe van The Dorchester, een hotel waar kamers duizenden ponden per nacht kosten. Aan de andere kant staat een compacte Fiat 500 die mogelijk wordt verkocht om een schuld van bijna een half miljoen pond te verhalen.

Maar er zit ook een bredere les in. Hotelrekeningen bestaan niet alleen uit overnachtingen: suites, verlengde verblijven, maaltijden, servicekosten en rente kunnen de uiteindelijke rekening sterk verhogen. Voor hotels is een rechterlijk vonnis bovendien een belangrijk instrument wanneer directe betaling uitblijft, ongeacht de status of afkomst van een gast.

The Dorchester zelf is eigendom van de Brunei Investment Agency. Tegelijk heeft de Qatarese elite sterke banden met de Londense hotelsector via investeringen in andere luxehotels, waaronder Claridge’s, The Connaught en The Berkeley. Juist die achtergrond maakt de zaak extra opvallend: dit is geen conflict aan de rand van de luxewereld, maar er middenin.

CNN: projectielen hebben Saudisch oliepijpleidingsysteem geraakt

NEW YORK (ANP) - Projectielen, waarschijnlijk drones, hebben donderdag een belangrijk oliepijpleidingsysteem in Saudi-Arabië geraakt. Dat melden Amerikaanse regeringsfunctionarissen een dag later aan nieuwszender CNN. Daarbij werd schade aangericht aan minstens twee pompstations van de oost-westelijke oliepijpleiding in Saudi-Arabië. Satellietbeelden laten rookwolken en brandschade zien.

Volgens een van de functionarissen kwamen die projectielen uit Irak. Het is niet duidelijk wie achter de aanval zit en het is ook onbekend of de pijpleiding zelf schade heeft opgelopen. Via die pijpleiding vervoert Saudi-Arabië ruwe olie vanaf de Perzische Golf naar de Rode Zee, waardoor de Straat van Hormuz omzeild kan worden voor de olie-export. Staatsolieconcern Saudi Aramco en de Saudische regering gaven geen commentaar op vragen van CNN.

In het verleden hebben aan Iran gelieerde milities in Irak aanvallen met drones uitgevoerd op Saudi-Arabië.


The Register

Biting the hand that feeds IT — Enterprise Technology News and Analysis

More JFrog Artifactory bugs under attack, and all 3 have patches

JFrog Artifactory instances continue to get hit hard. Multiple attackers are exploiting three JFrog Artifactory bugs to gain administrative control over vulnerable instances - in some cases, just days after the vendor published a patch - and then using this illicit access to install malicious plugins and backdoors. The three vulnerabilities are: CVE-2026-42018 is a high-severity, improper authentication flaw that can return an internal anonymous-user token to an unauthenticated caller when anonymous access is disabled. An attacker can use this token to authenticate to the repository manager and then access sensitive resources. JFrog patched this vulnerability on August 12. CVE-2026-42016 is a high-severity privilege-escalation bug. Artifactory doesn’t properly validate the token’s scope, and this can allow an attacker with low-privileged access to elevate privileges and perform actions that they should not be allowed to do. JFrog fixed this one on July 27. CVE-2026-82329 is a critical authentication-bypass vulnerability that allows unauthenticated attackers with network access to obtain administrative privileges. JFrog published a patch for it on August 28. Earlier this month, security researchers told The Register that miscreants began battering internet-exposed systems vulnerable to CVE-2026-82329 just four days after JFrog disclosed the bug. In addition to creating new administrative credentials, watchTowr’s honeypot network caught miscreants “enumerating users, groups, credential sets and federated access topologies,” said Yordan Ganchev, principal threat intelligence specialist at watchTowr. The one thing everyone agrees upon is that attackers didn’t start exploiting any of these CVEs until after JFrog issued fixes. In a Thursday report, Wiz security researchers “confirmed in-the-wild exploitation of all three vulnerabilities across multiple environments,” and noted that “patching velocity has been slow.” JFrog has not responded to any of The Register’s inquiries about attacks against any of the three CVEs. 'Patching velocity has been slow' Six weeks after JFrog disclosed CVE-2026-42016, 59 percent of organizations remain vulnerable, and 62 percent remain vulnerable to CVE-2026-42018 after four weeks. Organizations have been quicker to remediate the critical bug, CVE-2026-82329, although 49 percent remain vulnerable two weeks after its publication, according to Wiz. Beginning August 15 and running through September 8, Wiz spotted “multiple” attackers chaining CVE-2026-42018 and CVE-2026-42016 against self-hosted Artifactory instances to gain admin access. Many of these intruders then dropped a custom Rust backdoor to establish command-and-control (C2) capabilities. While the post-exploitation activity varies, Wiz reports observing attackers doing all types of mischief with their administrative access to compromised Artifactory instances, including establishing persistent admin accounts, installing Groovy plugins to achieve remote code execution on the server, executing shell commands run through the plugin to perform reconnaissance and scan for sensitive files, deliver second-stage payloads, and upload web shells. Then, between September 1 and 8, Wiz saw “several” attackers exploiting CVE-2026-82329. These intrusions were not a “unified attack chain by a single threat actor,” but spanned multiple illicit behaviors including exfiltration of configuration details, establishing persistent admin accounts, token minting for long-lived credentials, stealing keys, attaching their own SSH keys to created users in some cases, and enumerating users, repositories, and tokens. If you haven't already, patch vulnerable instances Wiz advises - and we strongly concur - upgrading to a fixed Artifactory version as soon as possible. “Given that exploitation may be possible remotely without authentication under the default configuration, organizations should prioritize internet-accessible Artifactory instances and restrict network access to trusted users and systems where possible,” the researchers added. “Organizations should also review Artifactory authentication and administrative activity for unexpected privileged access.” These latest exploits follow a rough few months for JFrog's package management system, which has been under fire from both human and AI attackers. OpenAI and JFrog revealed that OpenAI’s models broke out of their cages to hack Hugging Face by exploiting an Artifactory zero-day in July, and at Black Hat, the model provider said agents used Artifactory to build message boards and help each other access the open internet. ®

404 Media

404 Media is an independent media company founded by technology journalists Jason Koebler, Emanuel Maiberg, Samantha Cole, and Joseph Cox.

Behind the Blog: How to Talk About AI Doom

Behind the Blog: How to Talk About AI Doom

This is Behind the Blog, where we share our behind-the-scenes thoughts about how a few of our top stories of the week came together. This week, we discuss AI doomers, 9/11 posting, and Barbie.

JOSEPH: I do always get emotional on 9/11 because it’s the moment everything changed. Rather than repeat those feelings that I’m sure you’ve heard a million times from various people, I’ll point to a couple of reporting projects that I think capture the day really well.


2001

Thomas Hawk posted a photo:

2001

Found Kodachrome Slide

Thomas Hawk posted a photo:

Found Kodachrome Slide

date stamped on slide, August 1965

Formula 1 News

Formula 1® - The Official F1® Website

Mercedes target Madring gains as all upgrades are revealed

Take a look at the full list of upgrades teams have brought to the Spanish Grand Prix as they continue to chase performance.