MOSKOU (ANP/RTR) - Rusland verwerpt de Estse beschuldigingen dat het achter een poging tot brandstichting bij een Ests defensiebedrijf zit. Kremlinwoordvoerder Dmitri Peskov spreekt van totaal ongefundeerde beweringen en een vals voorwendsel om de grenzen met Rusland te sluiten.
Daartoe besloot het Baltische land, nadat afgelopen weekend acht Letten werden gearresteerd op verdenking van brandstichting bij Threod. Dat bedrijf ontwikkelt onder meer drones en lanceerinstallaties.
Tegenover de Estse publieke omroep zei de topman van de binnenlandse veiligheidsdienst ISS, Margo Palloson, maandag dat Estland weet heeft van zo'n tien Estse defensiebedrijven die Rusland in het vizier heeft. "We wisten hier al vrij veel van", aldus Palloson. In het geval van Threod werden de indringers gesignaleerd door een attente beveiliger.
Estland deelt 135 kilometer landsgrens met Rusland, maar grenst ook aan de Finse Golf, waaraan ook Sint-Petersburg ligt. Die stad herbergt onder meer een marinebasis met onderzeeboten.
BRUSSEL (ANP) - De Europese Commissie heeft de voorgenomen overname van de Duitse bank Commerzbank door de Italiaanse branchegenoot UniCredit zonder voorwaarden goedgekeurd. Volgens de Commissie levert de samenvoeging van de twee banken, een van de grootste grensoverschrijdende banktransacties in Europa van de afgelopen jaren, geen mededingingsbezwaren op.
UniCredit, dat sinds september 2024 al achter Commerzbank aanzit, kreeg in oktober al goedkeuring van de Europese Centrale Bank (ECB) om het belang in de Duitse bank verder uit te breiden. De Italiaanse bank mag zijn belang nu boven de 30 procent laten uitkomen om de controle over Commerzbank over te nemen.
UniCredit deed begin maart een bod van zo'n 35 miljard euro op de tweede bank van Duitsland. Commerzbank wees dat bod echter af. In mei heeft UniCredit zijn bod rechtstreeks aan de aandeelhouders van de Duitse bank voorgelegd, ondanks tegenstand van de Duitse regering en het management van Commerzbank.
DEN HAAG (ANP) - Gameverkopers in Nederland profiteren mee van de lancering van het langverwachte spel Grand Theft Auto (GTA) VI. Elektronicaketens Coolblue en MediaMarkt en gamesketen Nedgame zeggen in aanloop naar de lancering in de nacht van woensdag op donderdag al veel hoezen met downloadcodes voor het spel te hebben verkocht, de zogenoemde Code in a Box. Er lijkt vooral veel interesse te zijn om GTA VI op de PlayStation 5 te spelen.
Coolblue laat weten duizenden bestellingen voor downloadcodes te hebben ontvangen, de meeste voor de PS5. "GTA VI is voor Coolblue de grootste gamelancering ooit", aldus een woordvoerster. In aanloop naar de lancering merkt Coolblue ook dat mensen meer interesse hebben in extra opslag voor de PS5, "zodat er genoeg ruimte is voor de game".
Het aantal bestellingen voor GTA VI ligt ook bij MediaMarkt "erg hoog", meldt een woordvoerder van die keten.
Mensen met een downloadcode kunnen GTA VI vanaf donderdag spelen.
DEN HAAG (ANP) - Meer dan 82.000 Nederlanders die in het buitenland wonen, willen volgend jaar meestemmen voor de Eerste Kamer. Ze hebben zich aangemeld als briefstemmer. Hun stem telt mee voor een speciaal kiescollege niet-ingezetenen, dat meestemt om de senatoren te kiezen.
Het is de tweede keer dat er bij de Eerste Kamerverkiezingen zo'n kiescollege is voor Nederlanders die in het buitenland wonen. In 2023 stonden 37.455 kiesgerechtigden geregistreerd. Het aantal is sindsdien meer dan verdubbeld naar 82.393. Dat kan nog verder oplopen, want de aanmeldtermijn loopt tot 3 februari.
Meer dan 14.700 Nederlanders willen vanuit Duitsland stemmen en iets meer dan 13.000 vanuit België. In Frankrijk, Spanje en het Verenigd Koninkrijk wonen meer dan 5000 Nederlandse kiezers. Daarna volgen de Verenigde Staten, Zwitserland en Zweden.
Op 17 maart volgend jaar zijn er verkiezingen voor de Provinciale Staten en vier kiescolleges. De mensen die dan zijn verkozen, kiezen op 24 mei de Eerste Kamer.
UTRECHT (ANP) - Ruim de helft van het door de NVWA onderzochte speelgoed dat is verkocht via buitenlandse webshops is niet veilig. De Nederlandse Voedsel- en Warenautoriteit onderzocht dertig stuks speelgoed van webshops van buiten de EU. Bij negentien producten lieten deeltjes los, waren koorden te lang of waren er te kleine onderdelen.
Inspecteurs van de NVWA kochten op onlineplatforms Temu, AliExpress, Wish en Shein speelgoed voor kinderen onder de 3 jaar, zoals houten speelgoed, magneetspeelgoed en speelsets met figuren. Dat speelgoed is onderzocht.
De NVWA heeft de resultaten laten weten aan de platforms. Die moesten de onveilige producten offline halen, aldus de NVWA. Ook zijn de andere EU-lidstaten en de Europese Commissie op de hoogte gesteld.

peaceful-jp-scenery has added a photo to the pool:

Momijidani suspension bridge
もみじ谷大吊橋
This is a popular spot for autumn foliage in Nasushiobara City. There wasn't much color in the surrounding area yet. I wonder if the season is already nearing its end.
那須塩原市にある紅葉の人気スポットです。この時、周辺はまだ色づきが少なかったけど、もう終盤かな。
Nasushiobara city, Tochigi pref, Japan

peaceful-jp-scenery posted a photo:
Momijidani suspension bridge
もみじ谷大吊橋
This is a popular spot for autumn foliage in Nasushiobara City. There wasn't much color in the surrounding area yet. I wonder if the season is already nearing its end.
那須塩原市にある紅葉の人気スポットです。この時、周辺はまだ色づきが少なかったけど、もう終盤かな。
Nasushiobara city, Tochigi pref, Japan
De geboren Schiedammer Theo van Es vierde dit weekend zijn 107de verjaardag. Burgermeester Carola Schouten bezocht hem dit jaar weer, nadat ze hem ook bezocht op zijn 105de verjaardag. Zijn geheim? "Ik leef net zo normaal als een ander."

Moscow has repeatedly denied European accusations of orchestrating arson and sabotage campaigns across the continent.

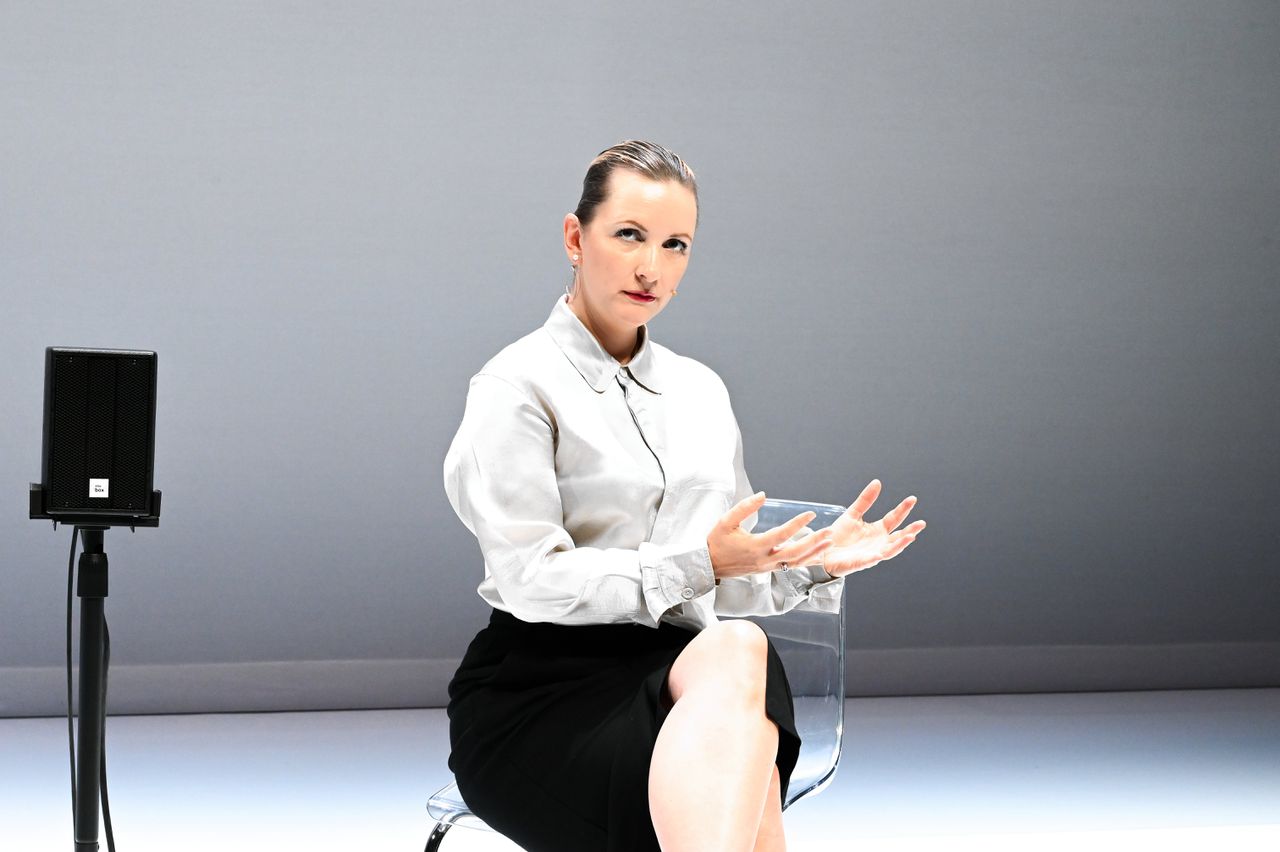
Elfie Tromp noemt haar nieuwe solovoorstelling Aai Poesje Aai Poesje een ode aan de man. De ironische vertellingen en poëtische liedjes stellen stereotiepe opvattingen over man- en vrouwzijn ter discussie.
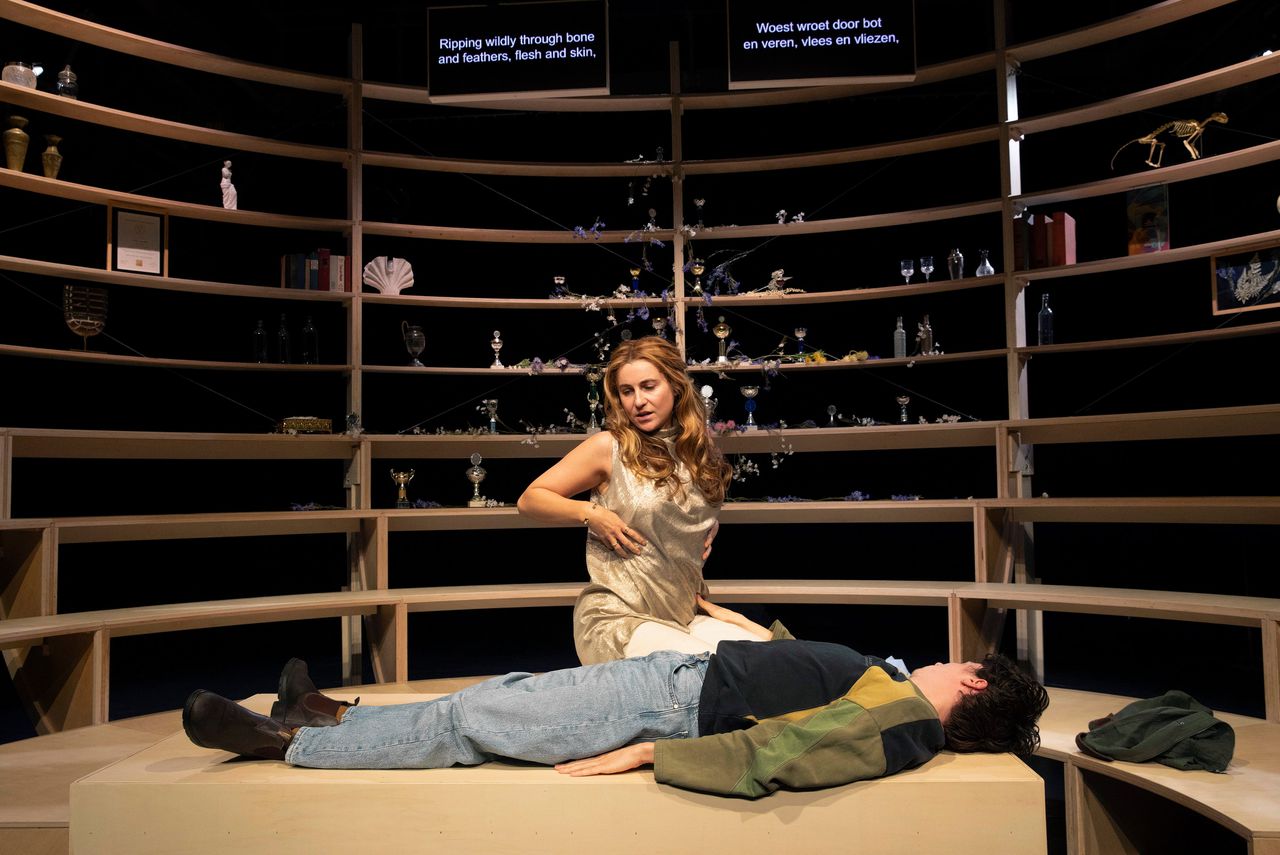
In Venus en Adonis van Agnes Laura Kumpina bij Toneelschuur Producties, een tot voorstelling verbouwd lang gedicht van Shakespeare, is de vrouw het seksuele roofdier en de man een lijdzaam slachtoffer. In potentie interessant, maar de acteursregie van Kumpina laat te wensen over.
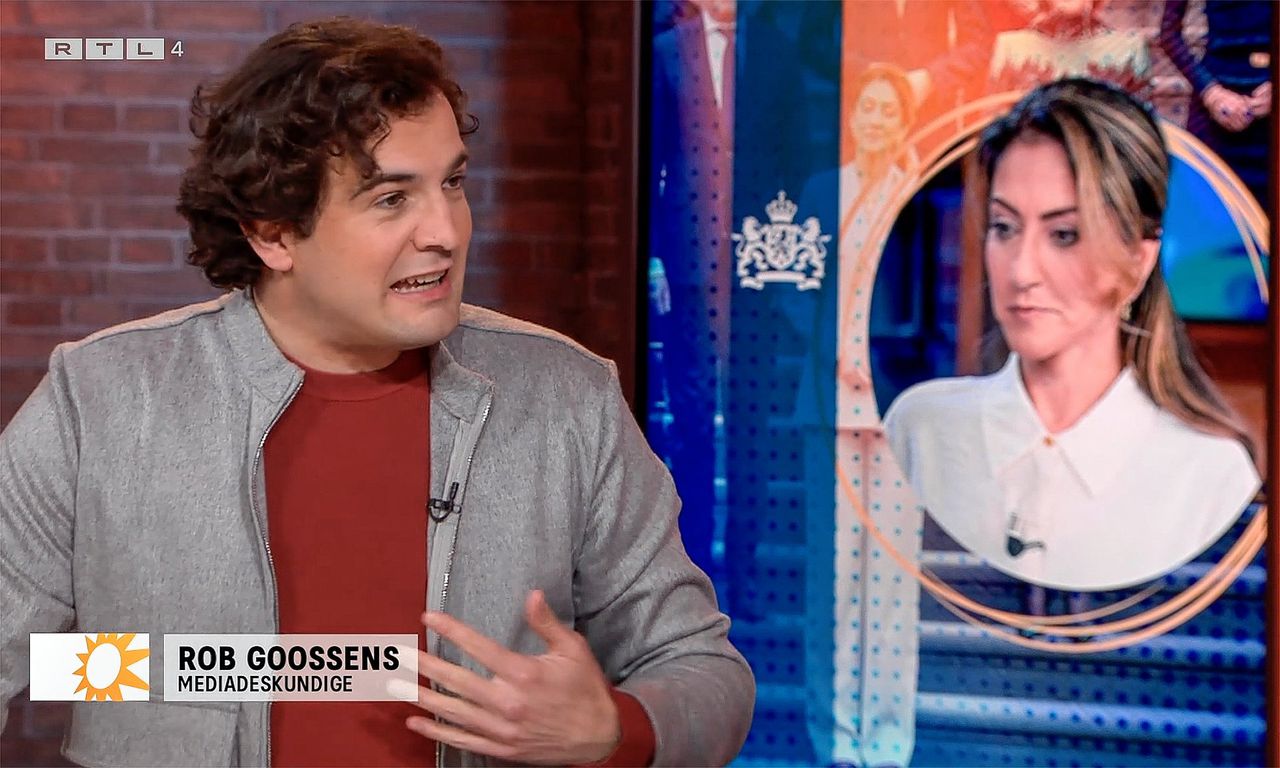
Voor de meest verfrissende politieke duiding keek onze tv-recensent dit weekend naar RTL Boulevard.
In this week’s newsletter: what the death of Cheikh Hamidou Kane reveals about the cultural gap, plus Iran’s rising use of executions to curb dissent
After reading about the death of the Senegalese writer Cheikh Hamidou Kane this week, I went on a mission to find his most famous book.
Described as a master of the pan-African novel and a literary giant, the 98-year-old received obituaries internationally, and in both French- and English-language African media. Le Monde called him “iconic”. His 1961 book L’Aventure Ambiguë (Ambiguous Adventure) has been studied in numerous universities and schools across the continent and is said to be one of the best books by an African writer to capture the post-colonial struggle for identity in newly independent countries.
Continue reading...Demonstrators tried to block vehicle carrying the baboons, whose capture authorities say is needed to protect both primate and human
The relocation of a troop of baboons in Cape Town to a wildlife sanctuary has triggered furious protests by local people opposed to their capture, which officials argue is necessary to stop human-wildlife conflict in the city.
The 44-member Waterfall troop (named after the area they mainly inhabit) was captured in the southern seaside suburb of Simon’s Town on Friday and Saturday. A second, smaller Seaforth troop is also due to be moved.
Continue reading...
HIER VOLGT EEN HERHALING VAN DIT TOPIC, VOORAL VAN BELANG VOOR BEZITTERS VAN EEN IPHONE
Op GeenStijl.nl is begin november 2026 via advertentietechnologie kwaadaardige code (voor de kenners: het gaat om Coruna) verspreid. Deze code kon gegevens over websitebezoeken verzamelen en probeerde daarnaast beveiligingskwetsbaarheden in bepaalde iPhones te misbruiken om toegang te krijgen tot persoonlijke gegevens op die toestellen.
De code is inmiddels verwijderd en de ontdekte kwetsbaarheid in het advertentiebeheersysteem is verholpen. Het onderzoek naar de gevolgen loopt nog.
Heeft u GeenStijl tussen 1 en 3 november bezocht met een iPhone waarop niet de nieuwste beveiligingsupdates waren geïnstalleerd? Dan adviseren wij u uit voorzorg de onderstaande maatregelen te nemen. Ook op 11 november is een ongeautoriseerde wijziging vastgesteld, waarvan we de mogelijke gevolgen nog onderzoeken.
Bent u premium lid en heeft u de website uitsluitend ingelogd en als premium bezocht? Dan heeft u hier geen last van gehad.
Wat kunt u het beste doen?
Het risico dat uw iPhone door deze code is aangevallen, geldt alleen als u GeenStijl.nl in een van de genoemde periodes heeft bezocht met een iPhone met een verouderde iOS-versie:
- iPhone XS, XR of nieuwer met iOS 18.7.2 of ouder. Op deze iPhones was de beveiligingsupdate van december 2025 (iOS 18.7.3), of de overstap naar iOS 26, niet geïnstalleerd.
- Oudere iPhones (iPhone 6s, 7, 8, X en SE van de eerste generatie) waarop de update van 11 maart 2026 (iOS 15.8.7 of 16.7.15) niet was geïnstalleerd.
Weet u niet welke iOS-versie u toen had, maar heeft u na 11 maart 2026 en vóór uw bezoek nog een update uitgevoerd, dan liep u door deze code naar verwachting geen verder risico.
Gebruikte u zo’n toestel, of twijfelt u, dan adviseren wij u het volgende:
- Werk uw iPhone bij. Installeer de nieuwste beschikbare iOS-beveiligingsupdate via Instellingen > Algemeen > Software-update.
- Beveilig uw belangrijkste accounts. Wijzig uit voorzorg wachtwoorden die op de betreffende iPhone waren opgeslagen, te beginnen met e-mail, uw Apple-account, bankzaken en andere belangrijke diensten. Doe dit bij voorkeur vanaf een ander, vertrouwd apparaat. Schakel waar mogelijk tweestapsverificatie in en controleer op onbekende inlogactiviteiten.
- Controleer uw cryptowallets. Gebruikte u op de betreffende iPhone een cryptowallet, overweeg dan uw tegoeden over te zetten naar een nieuwe wallet, met een nieuwe herstelzin die op een veilig apparaat is aangemaakt. Alleen een wachtwoord wijzigen biedt niet altijd voldoende bescherming als een herstelzin of privésleutel is buitgemaakt.
- Blijf alert op mogelijk misbruik. Let op verdachte inlogmeldingen, onbekende transacties of andere ongebruikelijke activiteiten. Neem bij aanwijzingen van misbruik onmiddellijk contact op met de betrokken dienstverlener en schakel zo nodig een deskundige in om uw toestel te onderzoeken. Wees ook alert op verdachte e-mails of berichten die naar dit incident verwijzen en waarin u wordt gevraagd op een link te klikken of persoonlijke gegevens te verstrekken.
Het installeren van een software-update beschermt tegen bekende kwetsbaarheden, maar kan niet ongedaan maken dat bij een eventuele eerdere succesvolle aanval al gegevens zijn buitgemaakt.
Wat is er gebeurd?
Voor het tonen van advertenties maakt GeenStijl.nl gebruik van een advertentiesysteem dat door een externe softwareleverancier wordt geleverd en door een afzonderlijke advertentiedienstverlener wordt beheerd.
Een onbevoegde derde heeft zich toegang verschaft tot het beheersysteem en daarin ongeautoriseerde wijzigingen aangebracht. Daardoor kon kwaadaardige code worden toegevoegd aan een advertentietag die onder meer op GeenStijl.nl wordt gebruikt.
Volgens het voorlopige technische onderzoek had die code twee functies.
Verzamelen van bezoekersgegevens
De code was ingericht om technische informatie over websitebezoeken naar een server van de aanvaller te versturen. Daarbij ging het onder meer om IP-adressen, bezochte pagina’s, de pagina waarvandaan bezoekers kwamen, schermformaat, taalinstellingen en informatie over het besturingssysteem.
Uit de analyse blijkt dat dergelijke gegevens zijn doorgestuurd. We kunnen niet voor iedere individuele bezoeker vaststellen of de code daadwerkelijk is geladen en welke gegevens daarbij zijn verzonden.
Mogelijke toegang tot gegevens op iPhones
Daarnaast bevatte de code onderdelen die gericht waren op het misbruiken van beveiligingskwetsbaarheden in bepaalde iPhones. Als een dergelijke aanval is geslaagd, heeft een aanvaller mogelijk toegang kunnen krijgen tot opgeslagen wachtwoorden, inloggegevens van apps en toegangssleutels van cryptowallets. Ook andere privégegevens, waaronder berichten, foto’s en contacten, zijn dan mogelijk toegankelijk geworden.
Het is niet vastgesteld of individuele iPhones daadwerkelijk zijn overgenomen of welke privégegevens eventueel zijn buitgemaakt. Een bezoek aan onze website betekent dus niet automatisch dat uw toestel is gecompromitteerd.
Omdat de mogelijke gevolgen ernstig kunnen zijn, vinden wij het belangrijk om u nu al te informeren.
In welke periodes speelde dit?
Volgens de informatie die momenteel beschikbaar is, gaat het om de volgende periodes (Nederlandse tijd):
- Zondag 1 november 2026 vanaf circa 09.50 uur tot dinsdag 3 november om 10.07 uur. De code die gericht was op het aanvallen van iPhones was vanaf circa 14.44 uur op 1 november aanwezig.
- Dinsdag 3 november 2026, van circa 12.06 tot 17.20 uur. Er is opnieuw kwaadaardige code toegevoegd.
- Woensdag 11 november 2026, van circa 15.34 tot 15.50 uur. Er heeft opnieuw een ongeautoriseerde wijziging plaatsgevonden. De precieze inhoud en mogelijke gevolgen daarvan zijn nog niet vastgesteld.
De genoemde tijdstippen zijn gebaseerd op de huidige onderzoeksresultaten en kunnen zo nodig worden bijgesteld.
Voor welke apparaten geldt het risico?
De teruggevonden aanvalscode was specifiek gericht op iPhones met bepaalde oudere iOS-versies. Het risico geldt daarom voor de twee groepen iPhones die onder "Wat kunt u het beste doen?" zijn genoemd. Heeft u na 11 maart 2026 een software-update op uw iPhone geïnstalleerd, dan liep u door deze code naar verwachting geen risico. De precieze werking en mogelijke gevolgen verschillen per versie en konden niet in alle gevallen worden vastgesteld.
Het maakt daarbij niet uit of u Safari, Chrome of de ingebouwde browser van bijvoorbeeld Instagram of Facebook gebruikte.
Voor Android-telefoons, iPads en computers zijn in de onderzochte code geen vergelijkbare aanvallen op het toestel vastgesteld. Ook bij gebruik van die apparaten kunnen echter technische bezoekersgegevens zijn verzameld.
Wat heeft het advertentieplatform gedaan?
GeenStijl heeft op 3 november de advertenties uitgezet en het advertentieplatform gewaarschuwd. De aangetroffen kwaadaardige code is uit de advertentieconfiguratie verwijderd. Op 11 november is de ontdekte kwetsbaarheid in het advertentiebeheersysteem verholpen. Ook zijn de aangetroffen ongeautoriseerde accounts verwijderd en bestaande toegangssessies beëindigd.
Samen met de betrokken technische partijen wordt onderzocht welke gegevens mogelijk zijn geraakt, welke bezoekers risico hebben gelopen en of aanvullende maatregelen nodig zijn.
Het onderzoek is nog niet afgerond. Wij publiceren aanvullende informatie zodra nieuwe, voldoende betrouwbare bevindingen beschikbaar zijn die voor bezoekers van belang kunnen zijn. Wij raden u aan deze pagina zo nodig opnieuw te raadplegen.
Heeft u vragen?
Heeft u vragen over dit beveiligingsincident of aanwijzingen dat uw gegevens of toestel mogelijk zijn misbruikt?
premium@geenstijl.nl
Wij begrijpen dat deze informatie vragen of zorgen kan oproepen en geloof ons, wij hebben die zorgen ook. We nemen de mogelijke gevolgen voor onze bezoekers serieus en vinden het belangrijk u tijdig en zo duidelijk mogelijk te informeren, zodat u waar nodig maatregelen kunt treffen.
Omaxian OS is only at version 0.1, but it already takes a distinctly unconventional route through the Linux desktop. The brand-new Linux desktop distro describes itself as "the Omarchy desktop on X11 — as a shell for your Debian, or as a whole OS." That's not quite the impression that we came away with, though. Like most distros, Omaxian is available as an ISO file you can install and use. Alternatively, Omaxian Shell can be installed on an existing Debian-family distro without replacing the underlying operating system. The OS release is codenamed "Trans-Siberian Shaman," and the GitHub project repository shows work going back just a few weeks. No LLM coding assistant is credited on the project page, but we looked inside some of the test scripts, and as well as being verbose and hard to read, they also credit "Grok Bot." Omarchy itself is of course built with LLM assistance, and as we reported last month, so is the new Daemonarchy FreeBSD-based desktop project. Omaxian is styled after Omarchy, and it includes some of the same tools – and optional support for LLMs – but it's not based on the same tech. Instead of Arch, it's based on Devuan 6, the current version of the systemd-free fork of Debian. Omaxian eschews Hyprland, and indeed Wayland altogether: it opts for an X11 tiling window manager – in this case, i3. i3 first appeared in 2009, so it's been around much longer than Hyprland. Omaxian's configuration also understands familiar keystrokes such as Alt+F4 to close a window. For us, that's a significant usability win. The window manager isn't running on top of X.org. Omaxian uses the 2025 fork, the new XLibre X11 server. This is a controversial project led by a controversial developer, which will be enough for some people to want to avoid Omaxian as a whole. The latest release of GhostBSD uses XLibre too, though. Way back in 2021, The Register reported on Omarchy creator David Heinemeier Hansson's company banning political discussions, and things have only got more vexed since. Just as DHH has attracted some notoriety for his now right-wing views, his Linux is similarly opinionated. If the associations surrounding Omarchy and XLibre put you off, Omaxian's combination of the two probably won't win you over. The flipside is that if you don't care about the political views, but are interested in the idea of a tiling environment set up for power users who embrace LLM coding assistance, then you might like Omaxian. The full distro trades Arch, Wayland, and systemd for a Devuan base, X11, and sysvinit, with APT handling conventional packages. Flatpaks and AppImages are available too. We tried Omaxian in VirtualBox, but we experienced frequent display corruption. We must give it this: the interface is slightly easier to navigate than Hyprland. One touch that we did like is that if you get tired of the tiling stuff and want to switch back to something more conventional, then Xfce is also installed in the background. Xfce provides Omaxian with a file manager and other accessories, but you can just choose Xfce from the login screen and find yourself back in a simple, familiar, classic desktop environment. Omaxian is not the sort of environment we're looking for. This vulture isn't a developer and doesn't use LLMs for anything at all. However, lots of people are looking for something like that, as demonstrated by Omarchy's sponsorship. But it's bold, colorful, and significantly different from the mainstream, and that is the sort of thing we do like to see. ®