The Register

Biting the hand that feeds IT — Enterprise Technology News and Analysis

HPE puts storage to work on AI’s expensive memory problem

HPE is giving its Alletra Storage MP X10000 another job: holding inference state that would otherwise be evicted from expensive GPU memory and recalculated later. In testing validated by Kamiwaza using NVIDIA H200 GPUs, the Kamiwaza AI platform, and HPE Alletra MP X10000, the solution achieved up to 20× faster time to first token and 17× higher effective inference throughput versus running without KV cache offload. The GPUs did not become cleverer. They had less repeat work to do. The results move a storage decision directly into the discussion about AI economics. Model pricing gets plenty of attention. Paying expensive accelerators to process the same context repeatedly deserves some too. Especially as enterprises move from chatbots answering individual questions to agents that can turn one request into a small committee’s worth of activity. Your agents have a repetition problem Agentic workflows repeatedly process documents, system instructions and conversation histories. One agent retrieves information, another evaluates it, a third checks the result, and subsequent steps revisit material the system has already processed. Some repetition is necessary. Recalculating everything is not. KV cache retains intermediate attention state, allowing compatible requests to reuse earlier computation. Keeping that cache available can reduce the work required before a model starts producing its next answer. GPU memory, unfortunately, is neither infinite nor priced as though it were. Long contexts and concurrent sessions compete for that memory. When reusable cache is evicted and later needed, the inference engine may have to rebuild it. More GPU work, more waiting, and no additional insight to show for either. HPE Alletra MP X10000 provides a shared tier for offloaded cache, while RDMA for S3 accelerates the storage data path. The proposition: retrieve reusable context rather than make the GPU calculate it again. Compute once. Reuse often. An unremarkable principle, until the alternative appears on the infrastructure bill. Twenty times faster, with the denominator attached The Kamiwaza-validated testing used NVIDIA Nemotron 70B and more than 30 concurrent agents under large-context, multi-agent inference. That matters because this is precisely the sort of real-world workload where repeated context and memory pressure can make cache reuse valuable. Several agents consulting overlapping material create a different opportunity from unrelated, short prompts with little context in common. Those headline gains are workload-specific. Context length, concurrency, cache hit rates and transfer overhead determine the return. Twenty times faster is a test result, not a universal entitlement. Buyers should examine the comparison as carefully as the multiplier: the same workload, with and without KV cache offload, and enough concurrency to represent production conditions. The useful question is how much repeated computation their applications can avoid, and whether retrieving cached context is faster than rebuilding it. A large performance number without its test conditions is mostly a typography decision. Garbage in still costs money Cache reuse addresses repeated computation. It cannot rescue a retrieval system that feeds the model half the company’s document archive to answer one question. HPE’s broader pitch pairs the X10000 with Data Fabric for governed access to distributed data. The X10000’s data intelligence node generates metadata, classification and embeddings at ingest to help applications retrieve relevant context. That moves preparation closer to where data lands, rather than leaving every application team to assemble another downstream preparation pipeline. The economic logic is straightforward. More precise retrieval can mean less irrelevant material in prompts and fewer attempts to obtain a useful answer. Enterprise archives are rarely short of documents. Distinguishing the current policy from six superseded versions and a presentation called “FINAL_final_v7” is the more interesting problem. Governance also matters when agents retrieve information and act on it. Relevant context still needs to be authorized context. Faster access to something an agent should never have seen is an awkward definition of progress. That gives HPE two economic levers: improve what enters inference, then reuse computation where possible. The distinction matters. Better retrieval can reduce prompt size and retries. KV cache reuse reduces processing work; it does not magically shrink generated answers or oblige an API supplier to lower its bill. Beyond the cache checkbox Cache offload is becoming a crowded market. HPE’s strength rests on combining it with data preparation and governance, rather than winning another feature tick. The practical test for organizations looking to get more value from their AI is how smoothly data preparation, governance and cache reuse operate as a single system. Can applications find relevant, permitted information without unnecessary copying and preparation? Can the inference engine retain and retrieve reusable context efficiently? Does the combination sustain useful throughput as context windows and agent counts grow? Those questions connect the architecture to observable outcomes. Buyers should ask for cache hit rates, time to first token and sustained throughput on their workloads. They should also examine retrieval quality and whether the system completes the intended task. A faster wrong answer remains a wrong answer, however attractive the benchmark chart. Cost per terabyte remains relevant. So does the cost of making a GPU read the same briefing for the seventh time. For more information, visit the HPE Alletra Storage MP X10000 web page. Contributed by HPE
Admin dropped the F-bomb in a password to show hackers who was really 1337

Welcome back to PWNED, in which The Reg offers cautionary tales from folks who’ve left their doors wide open to attackers and lived to tell the tale. This week’s misadventure involves unpatched older machines and a password that was supposed to send a message to crims. Our story comes courtesy once again of leading red teamer and pen tester Dahvid Schloss of Suzu Labs. A client asked Schloss to visit a factory and check the servers there for security holes. The company had been hacked six months prior, made some adjustments, and wanted to make sure that they were bulletproof now. Schloss' mission, which he chose to accept, was to get domain admin rights. Schloss drove over to the factory where he noticed a number of Windows 7 servers were connected to the CNC milling machines, even though Windows 10 was by then Microsoft's supported desktop OS. This was to be expected, as companies with proprietary software often use legacy OSes for fear of breaking apps. At first, Schloss had a hard time breaking in because most of the servers were not connected to the domain. So there was no point in his running the EternalBlue zero-day that would have let him in. “So I've been looking through these and most of them had been disconnected from the domain, so it's the right move,” he said. “Like, yeah, you could run EternalBlue on the network, but you really weren't going to be able to get anywhere with it, cuz you get on the device and what you find: you dump LSASS [the Windows Local Security Authority Subsystem Service], you’re like ‘All right, there’s local admin creds, but the local admin creds on those devices were different from the local admin creds on the majority of workstations.” Finally, Schloss went onto one of the servers that was connected to milling machines and found that it was connected to the network and on the domain. It was vulnerable to EternalBlue and he went and dumped LSASS and found a pair of creds from WDigest, one of which looked like an admin account. But Schloss thought that it must not be a legitimate admin account when he read the password : “heyhackergof***yourself,” but written in leet speak [l337 5p34k]. The resulting string was a strong password, but Schloss assumed that the admins were playing a game with him and left this credential there for him to find. Schloss assumed it wouldn't work and sat on it for a week. During a briefing he had with the IT crew, he presented his findings and then asked who set up the admin account with this funny password. “You could see everyone kind of looking at the senior manager of IT like ‘that was you, wasn’t it,’” Schloss explained. “He’s kind of got this face. I’m like ‘oh shit, like what?’ Turns out that ‘heyhackergof***yourself’ was the actual password for his admin account." On Monday, Schloss tried the username and password combo and, lo and behold, it gave him complete control of the entire network. He was then able to get access to other passwords and many of them were also insults directed at potential hackers. Schloss understood that the team was still angry about a breach they had suffered six months prior and, should they be breached again, wanted to give the finger to the hacker who did it. Unfortunately, their system was still vulnerable because of the outdated machine that was hooked up to the domain and he was able to gain control. The lesson here is really to patch your systems and avoid using insecure legacy OSes whenever possible, because it was an old machine that let Schloss in, not a weak password. Indeed, “hackergof***yourself” in leet speak isn’t a terrible password, just an embarrassing one if it's exposed. ®

Wel.nl

Minder lezen, Meer weten.

Muizen trekken massaal naar binnen, maar check je muizengif: een deel mag je na 17 december niet meer gebruiken

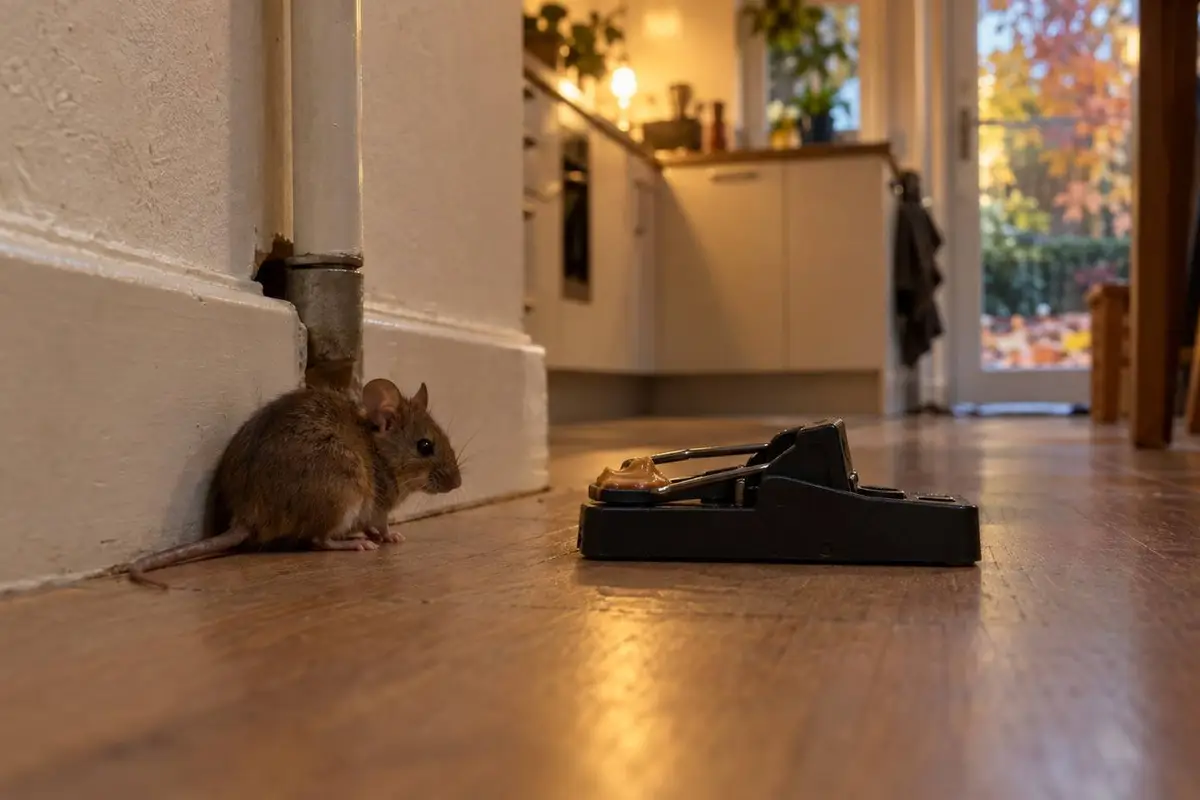
Hoor je 's avonds gekrabbel boven het plafond of onder de vloer? Dan ben je dit najaar zeker niet de enige. Muizen trekken massaal naar binnen op zoek naar warmte en voedsel, schreef de Baarnsche Courant op 28 oktober. Pak je nu de doos muizengif uit de schuur, kijk dan eerst even op het etiket. Een deel van die middelen mag je nog maar ruim zeven weken gebruiken.

Na 17 december moet dat restje gif weg.

Waarom er dit jaar zoveel muizen zijn

Volgens de Baarnsche Courant is 2026 een piekjaar voor verschillende muizensoorten, mede omdat bomen vorig jaar veel eikels en beukennootjes hebben gedragen. Vogelonderzoeksorganisatie Sovon meldde in juni al dat veldmuizen, rosse woelmuizen en bosmuizen een piek beleefden, na een aantal magere jaren. Nu het kouder wordt, zoeken die dieren beschutting in huizen, schuren en kruipruimtes. In Noordoost-Friesland merken ongediertebestrijders dat al: zij hebben het druk met muizen, meldde

Dit gif mag na 17 december niet meer

Middelen met bloedverdunners (anticoagulantia) zijn al sinds 2023 niet meer voor particulieren. Binnenshuis mag je alleen nog muizengif met de stof alfachloralose gebruiken, schrijft RTV NOF. Maar ook dat aanbod wordt kleiner. Het College voor de toelating van gewasbeschermingsmiddelen en biociden (Ctgb) heeft de toelating van het middel ALPHACHLORALOSE GRAIN ingetrokken, meldde brancheorganisatie Dibevo in juni. Dat middel ligt onder verschillende merknamen in de winkel:

  • Black Pearl Grain
  • Flash Grain
  • Grain AF
  • Tomorin Graan
  • Magik Grain
  • Overdose Grain
  • Alpharo Graan

Winkels mochten deze middelen tot en met 17 juni 2026 verkopen. Gebruiken en in huis bewaren mag nog tot 17 december 2026. Heb je daarna nog iets over, dan breng je dat naar het klein chemisch afval, schrijft lokale omroep

Lees het etiket: de namen lijken op elkaar

Helemaal verdwenen is muizengif voor thuisgebruik niet. Volgens plaagdierbedrijf Altho Pest Control geldt er nog één toelating voor niet-professioneel gebruik: Tomorin / Protect home express, ook op basis van alfachloralose, op dit moment tot 30 juni 2028. Hetzelfde bedrijf schrijft dat ook bekende schapmiddelen als de muizenlokdoos van Kruidvat en Roxasect onder de intrekking vallen. Die lijst noemt Dibevo zelf niet.

Let op: Tomorin Graan staat wél op de lijst van ingetrokken middelen. Een vergelijkbare merknaam zegt dus niets. Kijk naar de exacte productnaam op de verpakking en controleer bij twijfel de toelating.

Zo vang je ze zonder gif

Gif is volgens de Baarnsche Courant sowieso niet de eerste oplossing. De GGD noemt muizenvallen de gezondste en veiligste manier om een paar muizen te bestrijden. Wacht er niet te lang mee, want anders heb je volgens de GGD binnen de kortste keren een plaag. Zo pak je het aan:

  • Zet meerdere vallen op de looppaden, bijvoorbeeld in systeemplafonds en langs kabel- en leidinggoten (GGD).
  • Muizen lopen langs muren en plinten. Zet de val haaks tegen de muur, met de kant met het aas naar de muur, adviseert Zelfongediertebestrijden.nl.
  • Pindakaas, havermout en chocolade vinden muizen volgens de GGD vaak het lekkerst. Controleer het lokaas elke dag.
  • Zet de vallen vast, zodat kinderen en huisdieren er niet bij kunnen. Draag handschoenen bij het opruimen en was daarna je handen met zeep.
  • Laat ouderwetse houten klemmen liggen. Muizen raken daarin nogal eens met een pootje of staart vast, waarschuwt Milieu Centraal.

Nog een reden om het gif te laten staan: bosmuizen en de meeste spitsmuizen zijn beschermd. Een bosmuis mag je volgens Milieu Centraal alleen in gebouwen bestrijden, en dan zonder gif, schrijft schoonmaakblog Poetsmaniak.

Een halve centimeter is al genoeg

Zolang er een gat is, komen er nieuwe muizen binnen. Volgens de GGD past een muis al door een gaatje van een halve centimeter. Kijk dus naar voegen, kieren onder deuren, leidingdoorvoeren en ventilatieopeningen. Prop gaten vol met staalwol en werk ze af met kit of mortel. Purschuim alleen werkt niet, want daar knagen muizen doorheen. Ventilatieroosters dicht je niet, maar daar zet je een fijnmazig rooster voor, zodat je huis wel blijft ventileren.

Weet je niet zeker of je muizen hebt? Let op donkere, spitse keutels van ongeveer een halve centimeter en op aangevreten verpakkingen. Bewaar eten en dierenvoer in afgesloten bakken en ruim kruimels meteen op. Blijven de muizen komen of zitten ze in de spouwmuur, het plafond of onder de vloer, dan raadt Zelfongediertebestrijden.nl aan een bestrijder in te schakelen.

Bronnen: Baarnsche Courant, RTV NOF, Salland1, Dibevo, Sovon, Altho Pest Control, GGD Leefomgeving, Milieu Centraal, Zelfongediertebestrijden.nl, Poetsmaniak


Verhuurders met de rug tegen de muur, bieden oprotpremies tot 100.000 euro

Particuliere verhuurders bieden zittende huurders tienduizenden euro’s om te vertrekken, in uitzonderlijke gevallen meer dan een ton. Dat meldt De Telegraaf op 28 oktober. Een huurder die zo’n bod krijgt, hoeft niets te tekenen. Wie wel ingaat op het aanbod, loopt het gevaar om toeslagen te verliezen.

Waarom bieden verhuurders ineens geld?

Een verhuurde woning levert bij verkoop vaak maar 60 tot 70 procent op van de prijs die een lege woning haalt. Bij een lage huur zakt dat naar ongeveer de helft. Dat zegt Jelmer Schortinghuis, oprichter van Proranje Vastgoed, dat verhuurde woningen opkoopt, tegen De Telegraaf. In één voorbeeld scheelde het ongeveer 200.000 euro.

Verhuurders willen verkopen door de hogere belasting in box 3 en dalende rendementen. Proranje kreeg in het derde kwartaal ruim 31 procent meer verkoopverzoeken van particuliere eigenaren dan een jaar eerder. Volgens het Kadaster gingen in twee jaar ongeveer 75.000 huurwoningen naar de koopsector.

In cijfers

  • 60 tot 70 procent: wat een verhuurde woning opbrengt tegenover een lege (Proranje)
  • 31 procent meer verkoopverzoeken in het derde kwartaal van 2026 (Proranje)
  • 75.000 huurwoningen in twee jaar naar de koopsector (Kadaster)
  • Ruim €100.000: het hoogste bod dat Schortinghuis kent

Kan mijn verhuurder me eruit zetten als ik nee zeg?

Nee. Verkoop is geen reden om je huur op te zeggen: koop breekt geen huur, de nieuwe eigenaar neemt je contract over. Bij een contract voor onbepaalde tijd kan de verhuurder alleen opzeggen om een wettelijke reden, zoals dringend eigen gebruik of wanbetaling, en dan beslist de rechter. Dat staat bij het Juridisch Loket.

Een vertrekpremie is dus een aanbod. Je kunt weigeren, onderhandelen of een tegenbod doen. Een huurster in het oosten van het land, ruim twintig jaar in haar huis voor ongeveer 600 euro per maand, sloeg een bod van rond de 100.000 euro af, meldt De Telegraaf. Huurders met een lage huur en een vast contract hebben weinig reden om te vertrekken, erkent ook Proranje.

Wat gebeurt er met mijn toeslagen?

Hier zit het grootste risico. De premie telt niet als inkomen voor de huurtoeslag, maar wel als vermogen. Staat er op 1 januari meer dan €38.479 op je rekening, dan krijg je dat hele jaar geen huurtoeslag. Met een toeslagpartner is de grens €76.958 samen, meldt de Belastingdienst.

Voor de zorgtoeslag ligt de grens hoger, maar hij zakt. In 2026 is die €146.011 voor een alleenstaande, vanaf 2027 €119.122. WEL schreef eerder hoe je met €125.000 spaargeld je zorgtoeslag kwijtraakt.

Komt het geld eind december binnen, dan telt het op 1 januari al mee. Gaat het meteen op aan een nieuwe woning of verhuizing, dan blijft je vermogen lager.

En de belasting?

Spaargeld boven het heffingsvrij vermogen valt in box 3. Een ton op de bank kost je dus elk jaar belasting zolang je hem niet uitgeeft. Twijfel je hoe de premie zelf wordt belast, vraag het dan na bij de BelastingTelefoon of een adviseur voor je tekent.

Wat kost een nieuwe woning?

De premie is pas iets waard als je ergens anders terechtkunt. Een vergelijkbare huurwoning is moeilijk te vinden, en de vrije sector is vaak een paar honderd euro per maand duurder. Bij 500 euro per maand meer huur is een premie van 60.000 euro na tien jaar op. Huurders betalen in 2027 al tot €75 per maand meer aan vaste lasten.

Zo pak je een bod aan

  1. Teken niets meteen. Vraag het bod en de voorwaarden op papier.
  2. Zoek eerst een nieuwe woning en reken uit wat die per maand meer kost.
  3. Check wat de premie doet met je huurtoeslag en zorgtoeslag op 1 januari.
  4. Let op een geheimhoudingsclausule; die zit volgens Proranje vaak in zulke afspraken.
  5. Laat de beëindigingsovereenkomst nakijken door het Juridisch Loket, de Woonbond of een huurrechtadvocaat.
Meer weten?

Bronnen: De Telegraaf, Belastingdienst, Juridisch Loket


JA21 trekt in Europa op met extreemrechts

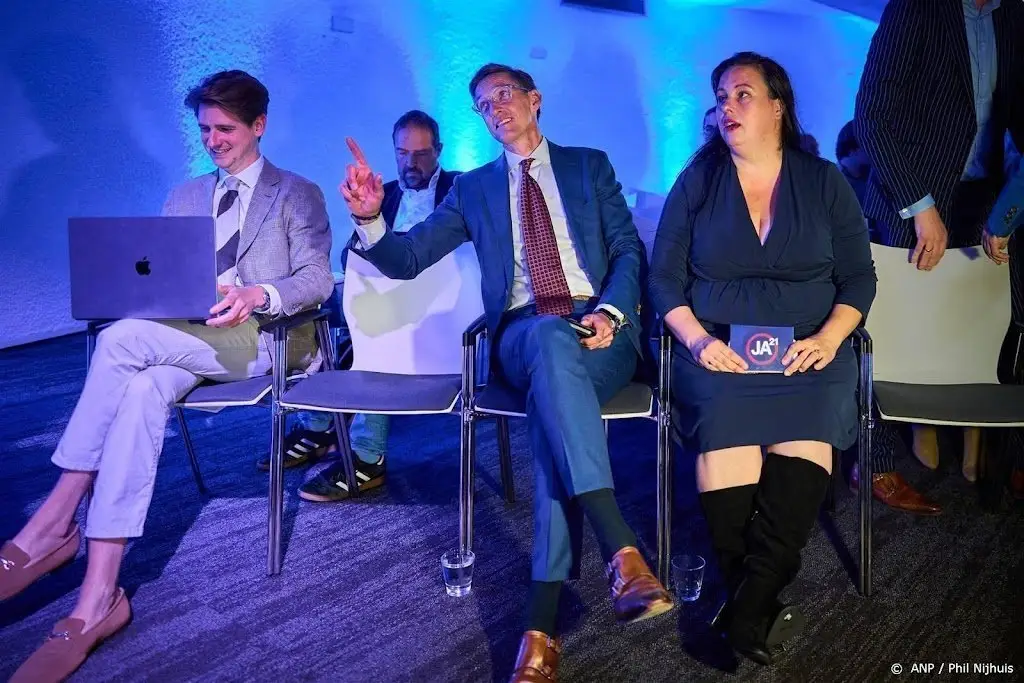
JONG21 - de jongerentak van JA21 - bezocht afgelopen maanden meerdere evenementen van de Europese fractie European Conservatives and Reformists (ECR), waarbij extreemrechtse organisaties en politici betrokken waren. Eerder trok de jongerentak nauwelijks op met de ECR. Dat blijkt uit een analyse van Vrij Nederland van socialmedia-activiteiten van de betrokken partijen en organisaties.

In juni nam toenmalig voorzitter Stijn van Ede namens JONG21 deel aan de ECR-zomerschool, verzorgd door het extreemrechtse Franse opleidingsinstituut ISSEP. Le Monde meldt dat dit opleidingscentrum leden van de verboden paramilitaire beweging Génération Identitaire aantrok. Ook ISSEP-oprichter Marion Maréchal, aanhanger van de omvolkingstheorie, sprak bij de ECR-zomerschool.

Daarnaast bezocht Van Ede het Italiaanse festival Onda d'Urbe, waar politici met banden met het neofascistische milieu het podium namen, onder wie Paola Frassinetti. JONG21 was eveneens aanwezig bij een ECR-bijeenkomst in Roemenië, mede georganiseerd door de AUR, die de fascistische IJzeren Garde verheerlijkt.

JA21, zelf aangesloten bij de ECR, laat weten geen bezwaar te zien in de activiteiten van de jongerentak.


De Speld

Uw vaste prik voor betrouwbaar nieuws.

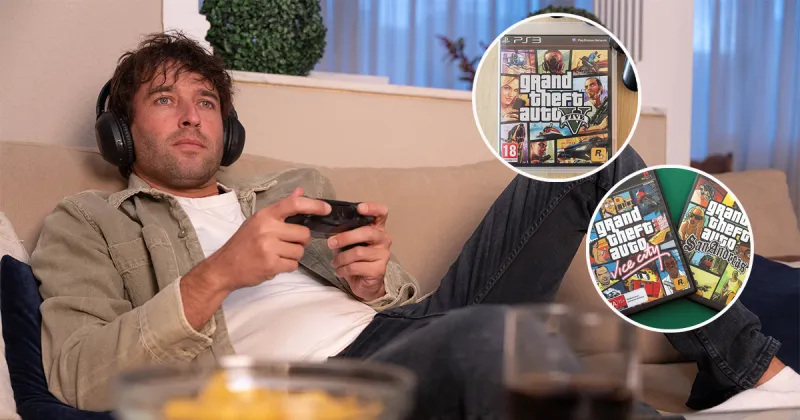
Willem moet eerst nog GTA1 tot en met GTA5 spelen voor hij aan GTA6 kan beginnen

Willem moet eerst nog GTA1 tot en met GTA5 spelen voor hij aan GTA6 kan beginnen

Drukke dagen voor Willem, die snel nog even GTA 1 tot en met 5 moet spelen voor hij zich op GTA 6 kan storten. “Ik wil wel gewoon het hele verhaal tot nu toe kennen voordat ik het laatste deel speel”, zegt Willem, die nog zo’n 680 uur gameplay voor de boeg heeft. “Ze zeggen dat om écht alle ins en outs van GTA 6 te waarderen je ook wel alle platinum trophies moet halen, dus dat probeer ik dan maar.” Om zijn missie te voltooien voor GTA 6 uitkomt moet hij dag en nacht doorspelen. Hij heeft daarom directe lijntjes uitgezet met zijn energy-drinkverkoper en zijn cocaïne-dealer. “Het beloven mooie weken te worden”, zegt Willem met een manisch lachje.

thexiffy

Last.fm last recent tracks from thexiffy.

Muse - Glorious

Muse

Rijnmond - Nieuws

Het laatste nieuws van vandaag over Rotterdam, Feyenoord, het verkeer en het weer in de regio Rijnmond

Peggy staat verslagen bij haar uitgebrande auto: dochters in de problemen voor school en werk

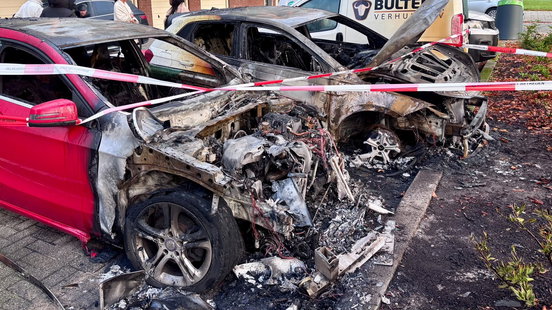
Twee auto's zijn in de nacht van woensdag op donderdag in vlammen opgegaan op een parkeerplaats aan de Ruygeplaat in Rozenburg. Ook raakte een bedrijfsbus beschadigd door het vuur. Van Peggy's auto is bijna niets meer over en de schrik zit er goed in: "Ik denk nog altijd: het is niet mijn auto. Maar het is gewoon mijn auto."

Auto's verwoest door brand, één is van Peggy: 'We weten echt niet wat we nu moeten doen'

Twee auto's zijn in de nacht van woensdag op donderdag in vlammen opgegaan op een parkeerplaats aan de Ruygeplaat in Rozenburg. Ook raakte een bedrijfsbus beschadigd door het vuur. Van Peggy's auto is bijna niets meer over en de schrik zit er goed in: "Ik denk nog altijd: het is niet mijn auto. Maar het is gewoon mijn auto."

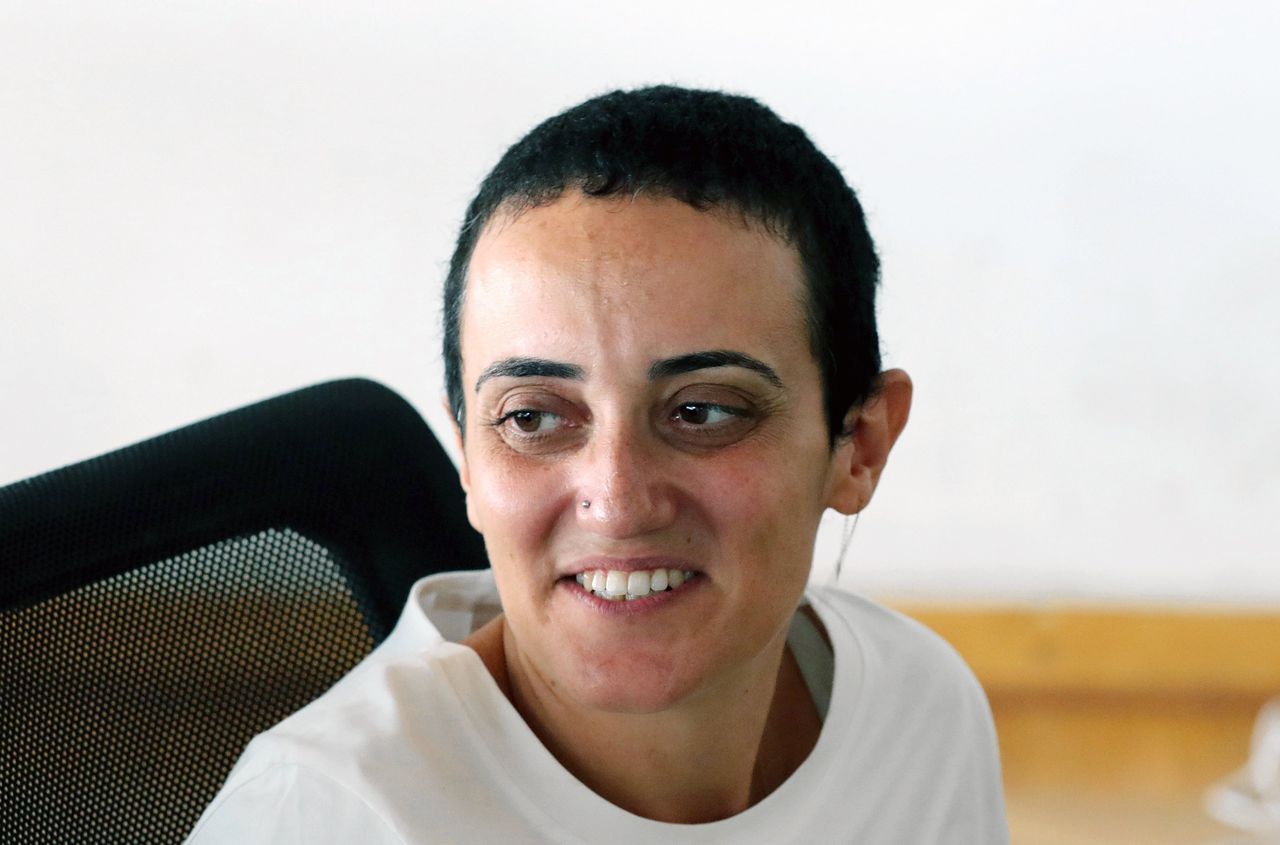
Egyptische journalist Lina Attalah moet 48.000 euro boete betalen en haar website offline halen

Mada Masr geldt als een van de laatste onafhankelijke nieuwsmedia in het land. Het is de tweede keer deze maand dat de Egyptische overheid de aanval opent op een journalistiek medium.